

Meta выпустила срочное исправление для Muse на macOS после сообщения об уязвимости, позволявшей перехватить управление аккаунтом ассистента. Исследователь безопасности Патрик Уордл обнаружил, что приложение или скрипт, запущенные от имени пользователя, могли изменить скрытую настройку голосового ввода без дополнительного запроса разрешений macOS. Об исправлении сообщает IT之家 со ссылкой на Уордла и представителя Meta.
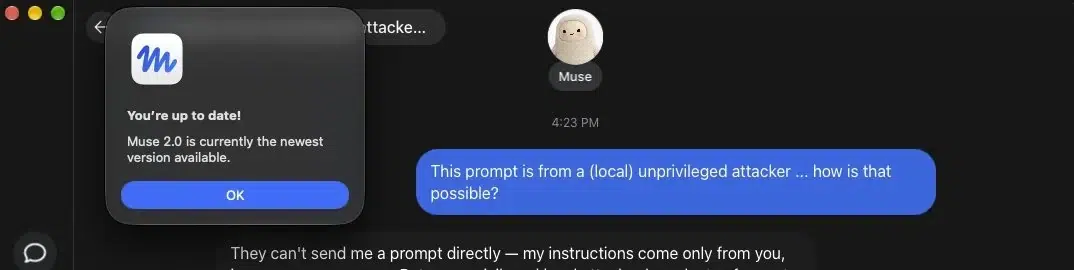
Muse отправляет речь в облако для распознавания. По данным Уордла, уязвимая настройка позволяла перенаправить голосовые команды на сервер злоумышленника и перехватить токен авторизации — данные, с помощью которых можно получить доступ к уже выполненному входу в аккаунт. После этого атакующий мог использовать разрешения Muse для работы с подключёнными почтой, календарём и WhatsApp.
Для начала атаки требовался процесс, уже запущенный в учётной записи пользователя, либо выполнение им команды в терминале. Уордл показал, что к этому можно склонить человека обманом. Представитель Meta Дэвид Синглтон подтвердил, что компания удалила проблемную отладочную настройку в срочном обновлении.
















