
Содержание
Google Play Early Access лишён публичных оценок и отзывов, и этим уже пользуются мошенники. Исследователи Bitdefender нашли в разделе игры, казино и утилиты с вредоносными пакетами, часть из них набрала тысячи установок.
Идея Early Access нормальная: разработчик выкладывает раннюю версию приложения, собирает обратную связь и чинит баги до полноценного релиза. Для небольших команд это полезный коридор между закрытым тестом и массовым запуском. Но у этой схемы есть слабое место: пользователи не видят публичные рейтинги и отзывы.
В обычном Google Play звёзды и комментарии не спасают от всех проблем. Отзывы можно накрутить, а рейтинг не гарантирует чистый код. Но это хотя бы социальный сигнал. Если приложение ворует деньги, заваливает рекламой или маскируется под известный бренд, первые пострадавшие могут предупредить остальных.
В Early Access убрали главный видимый фильтр доверия
Bitdefender описывает простую механику риска: в Early Access пользователь видит карточку приложения, но не видит публичную историю жалоб. У жертвы фактически нет удобного способа оставить заметный для всех сигнал: не ставьте это, перед вами фейк.
На практике это превращает ранний доступ в хорошую витрину для приложений-ловушек. Особенно если разработчик покупает рекламу в Facebook или TikTok. В объявлениях обещают крупные бонусы, быстрый заработок или игровые награды. Иногда используют дипфейки знаменитостей, чтобы добавить доверия.

По данным Bitdefender, чаще всего так продвигают фальшивые казино. В рекламе встречались образы Cristiano Ronaldo, Jason Statham и Andrew Tate. После клика пользователя ведут либо в Google Play Early Access, либо на сайт самого приложения.
Подделки маскируются под казино, GTA и обычные утилиты
Скам не ограничился азартными приложениями. Исследователи нашли листинги, которые копируют известные сервисы и обещают финансовые бонусы за простые действия: выполнить задание, пройти препятствие, вложить деньги и получить удвоение суммы.
Отдельная группа играет на ожидании крупных релизов. Встречаются приложения, которые цепляются за хайп вокруг Grand Theft Auto V и Grand Theft Auto VI. Они используют скриншоты настоящих игр, чтобы выглядеть легитимнее в глазах человека, который пролистывает магазин с телефона.
Есть и более скучная, но не менее опасная категория: QR-сканеры, PDF-читалки и другие утилиты. Такие приложения не вызывают подозрений, потому что выглядят как бытовой софт на каждый день. Bitdefender пишет, что одни и те же приложения иногда выкладывают несколько разработчиков. Логика понятна: больше карточек — больше шансов на установку.
- Игры: подделки используют скриншоты известных проектов и ожидание новых релизов.
- Казино: реклама обещает быстрый заработок и использует дипфейки знаменитостей.
- Утилиты: QR-сканеры и PDF-читалки выглядят безобидно, но могут нести вредоносные пакеты.
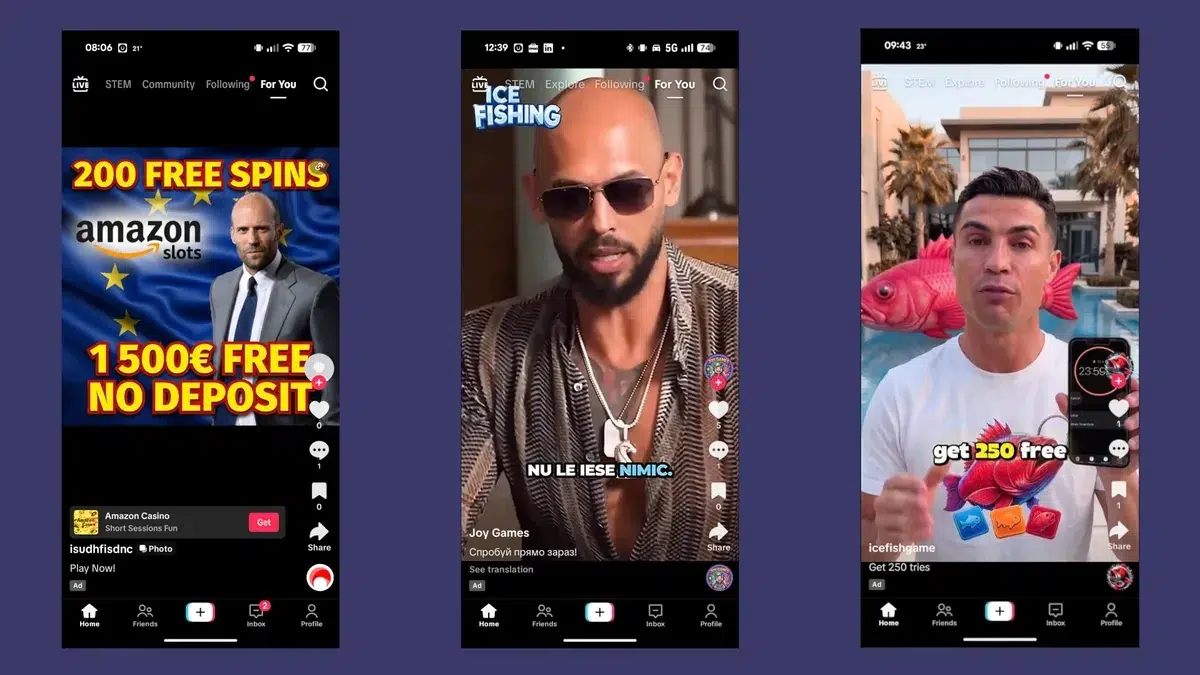
Когда такие приложения находят и удаляют, схема не останавливается. По данным Bitdefender, мошенники часто возвращают почти точные копии. Название, оформление и вредоносная логика остаются теми же, меняется только карточка или разработчик.
Проблема бьёт по репутации Google Play
Google Play держится на базовом доверии: пользователь ожидает, что магазин уже отсеял грубый мусор. Да, вредоносные приложения периодически проходят модерацию и в обычном каталоге. Но там хотя бы есть публичная обратная связь, которая быстро портит витрину сомнительному приложению.
В Early Access этот слой видимой защиты исчезает. Для опытного пользователя это тревожный сигнал, для обычного — пустое место на карточке приложения. Не каждый будет проверять имя разработчика, историю пакета и разрешения перед установкой очередного PDF-ридера.
Мы здесь видим не новый тип атаки, а удобную упаковку старых приёмов. Обещания лёгких денег, клоны известных брендов, дипфейки и массовая перезаливка уже давно работают за пределами магазинов приложений. Разница в том, что Google Play даёт такой карточке больше доверия одним своим логотипом.
Подробности исследования опубликованы в блоге Bitdefender. Компания прямо указывает, что часть нелегитимных приложений уже скачали тысячи раз, а многие всё ещё остаются доступны в Google Play Early Access.
















