

Исследователи Технического университета Граца обнаружили, что механизмы уведомлений об изменении файлов в Android, Linux, macOS и Windows могут помочь вредоносной программе отслеживать действия пользователя. Для такой атаки программа должна уже работать на устройстве и иметь локальный доступ. Данных о применении метода в реальных атаках пока нет, сообщает IT之家.

Уведомления нужны обычным приложениям — например, редакторам, антивирусам и клиентам синхронизации, — чтобы узнавать о создании, изменении или удалении файлов. Исследование показывает, что время изменений и имена файлов способны выдать сведения о работе приложений и обмене данными, даже если их содержимое недоступно.
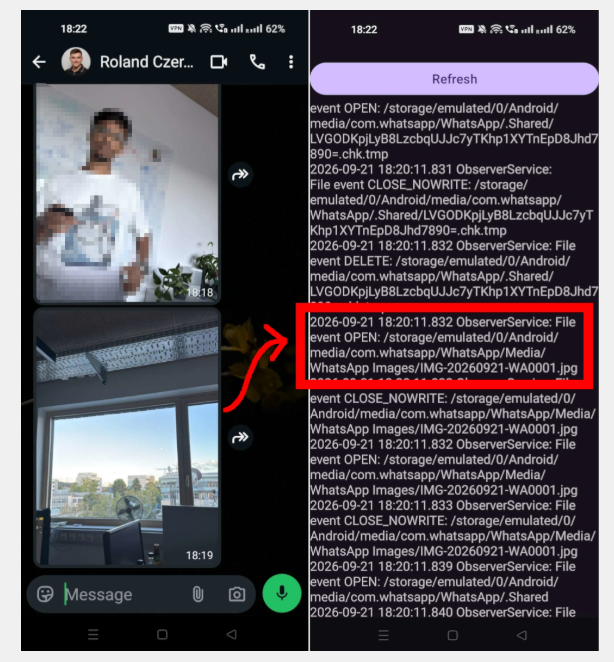
В испытании на Linux исследователи определяли моменты нажатия клавиш с точностью от 93,1% до 100% у семи участников. На протестированных смартфонах Google Pixel и Samsung Galaxy приложение без запрошенных разрешений могло отслеживать события, связанные с медиафайлами WhatsApp, и определять время отправки или получения фото, видео и файлов. Для Windows исследователи описали возможность получать полные пути изменённых файлов через механизм уведомлений.
По данным IT之家, ядро Linux уже частично усилено в связи с CVE-2025-68788: для специальных файлов ограничена выдача некоторых уведомлений о доступе и изменении. Работу планируют представить на конференции ACM CCS 2026 в ноябре.
















