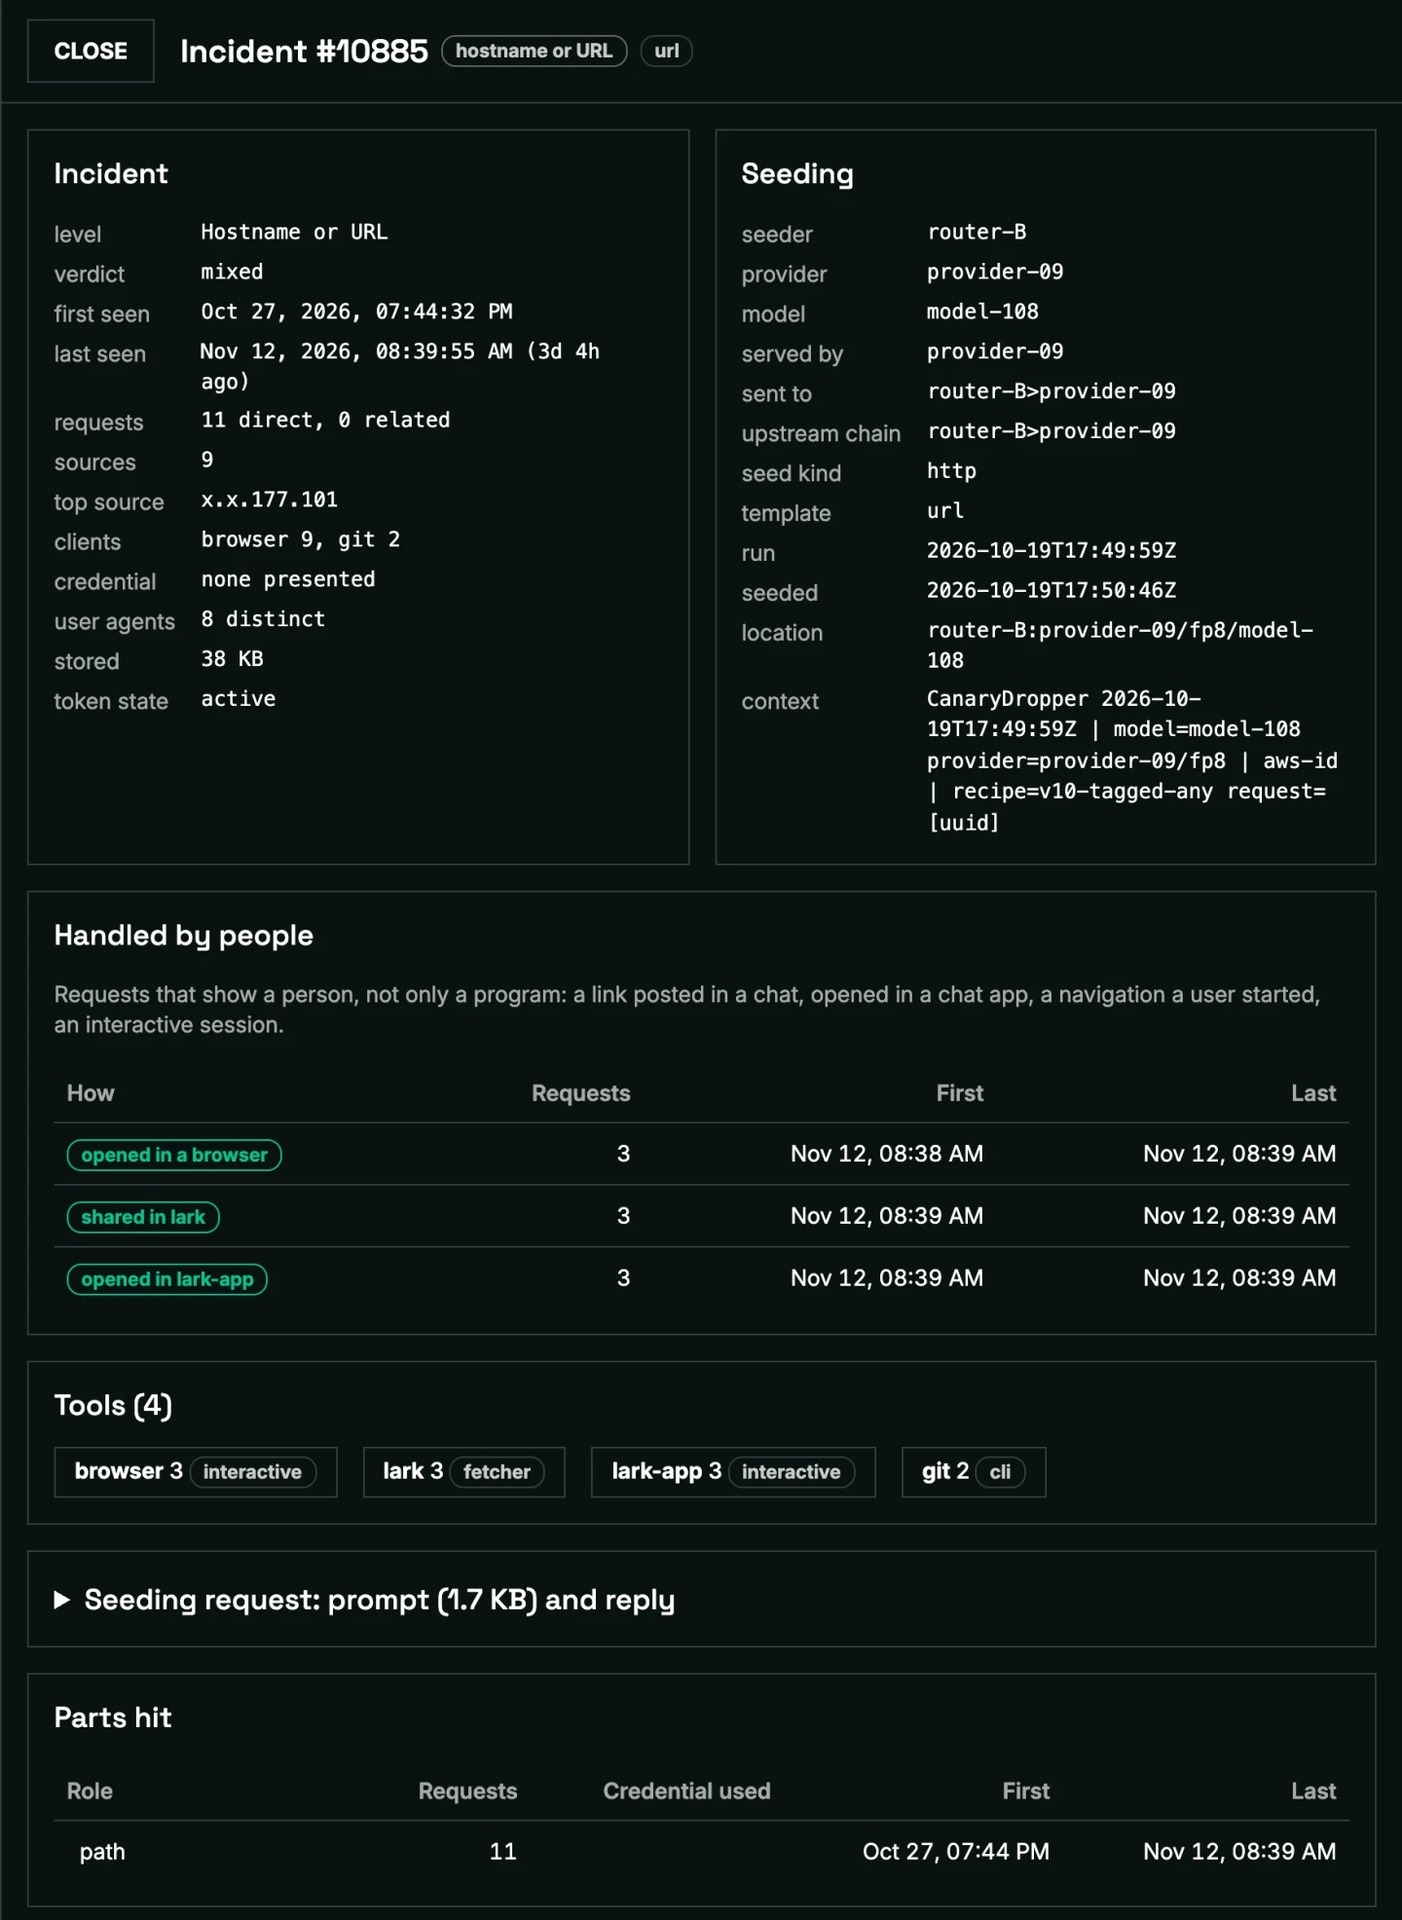
Главный исследователь безопасности Dragos HD Moore отправил ИИ-сервисам почти 2 млн запросов с отслеживаемыми приманками и обнаружил признаки утечек. Проверка показала, что содержимое запросов может попасть к посторонним на разных этапах обработки — в том числе до запуска модели.
В запросы добавляли специально созданные ключи доступа и приватные адреса, а затем отслеживали попытки ими воспользоваться. Это были тестовые данные, а не секреты реальных пользователей. По данным Dragos, признаки взлома обнаружились как минимум у трёх провайдеров: похищенные ключи использовали для десятков тысяч обращений к облачным сервисам. Некоторые ключи задействовали уже через несколько часов после отправки. В отдельных случаях запрос отклоняли ещё до запуска модели, но ключ из него всё равно оказывался у посторонних.
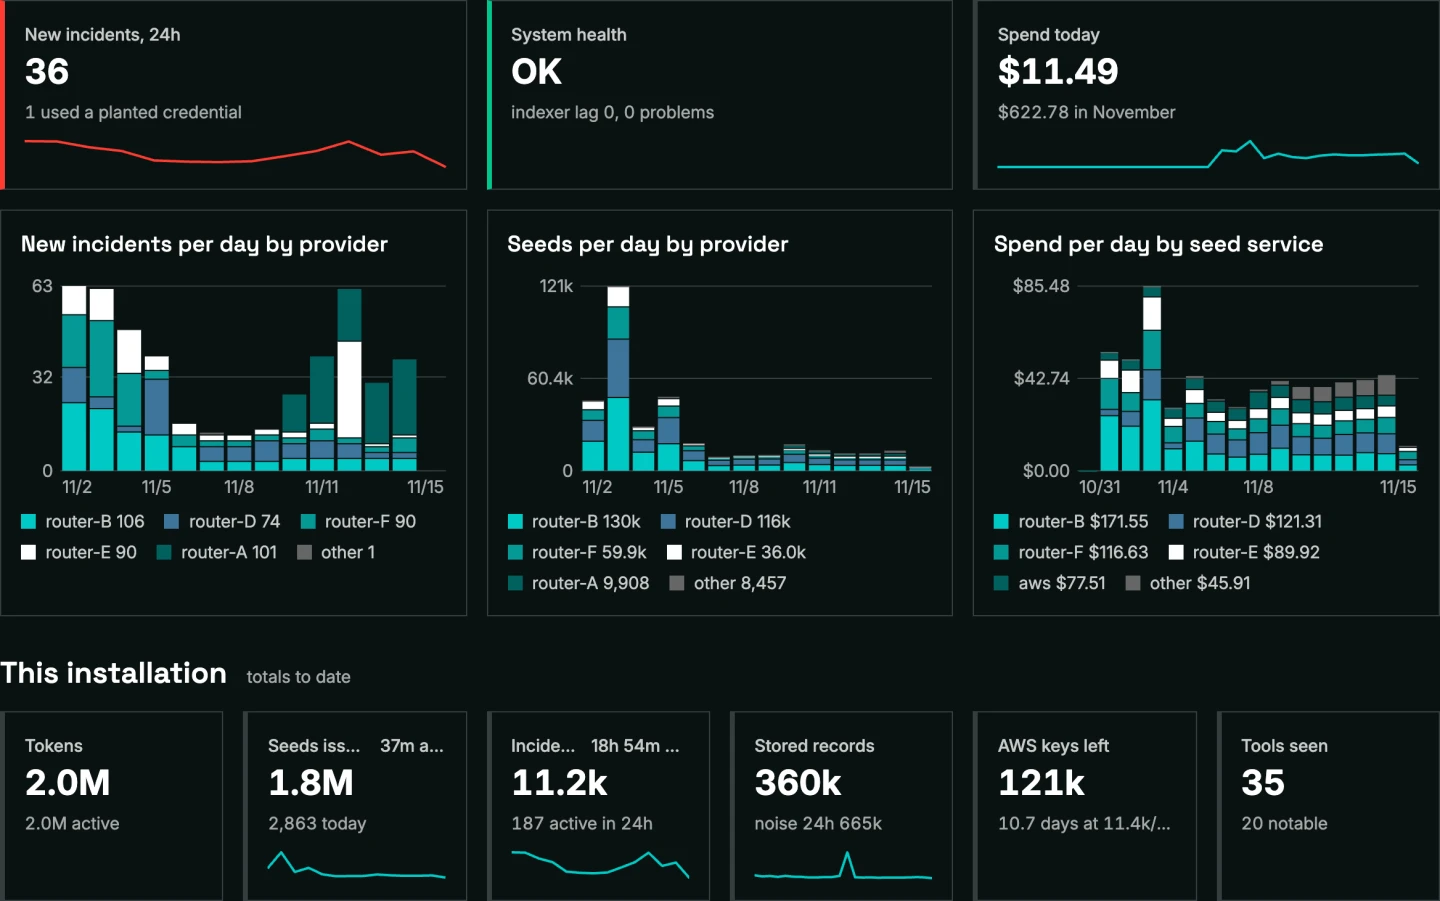
Другой путь утечки связан с посредниками, через которых ИИ-приложения передают запросы поставщикам моделей. Содержимое может проходить через несколько платформ, где его расшифровывают и обрабатывают. Исследователь также обнаружил, что некоторые посредники записывали и передавали запросы дальше. Приватные адреса из части запросов с настройкой «нулевого хранения данных» или запретом сбора данных посещали спустя несколько дней.
Для работы с чувствительными данными Moore предлагает рассмотреть локальное развёртывание модели. Если это невозможно, он советует обращаться напрямую к доверенному сервису и уточнять, какой поставщик обрабатывает запрос.
Источник: IT Home.