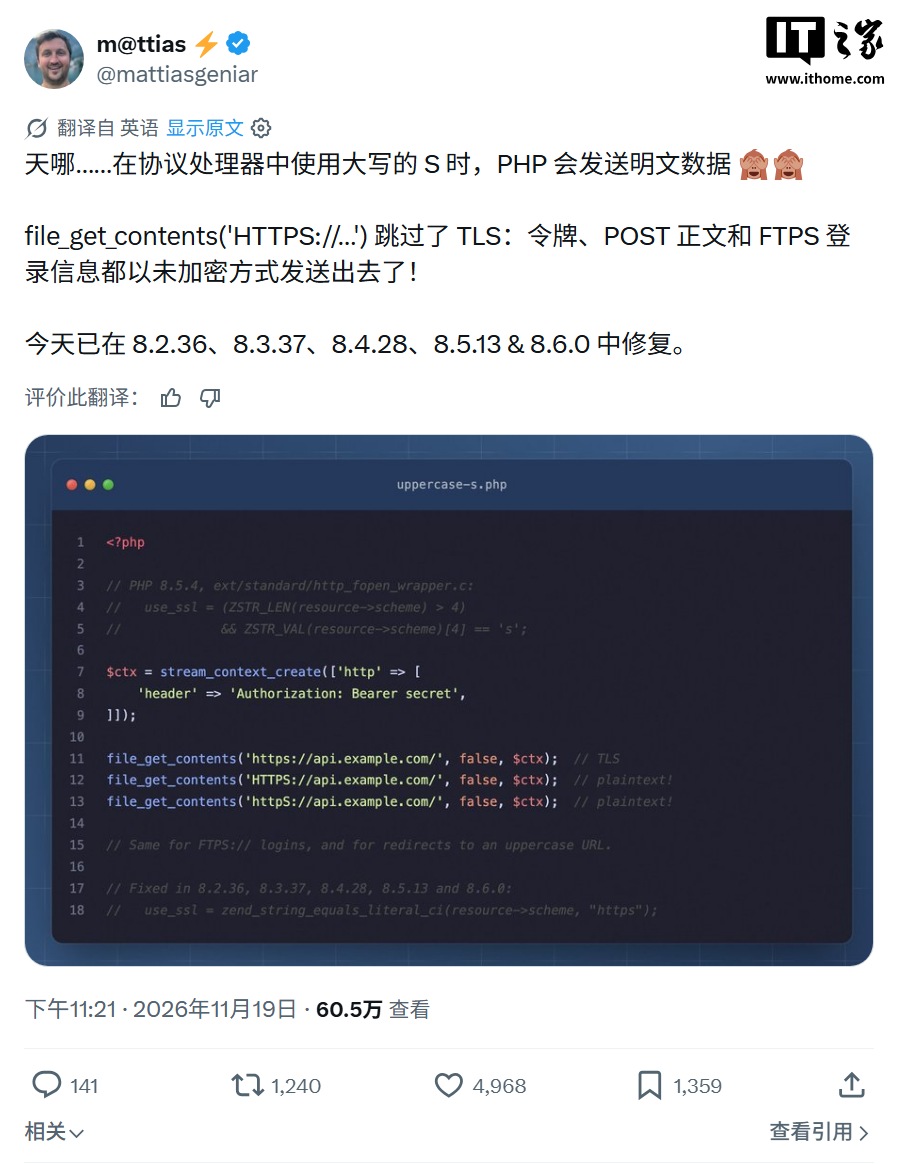
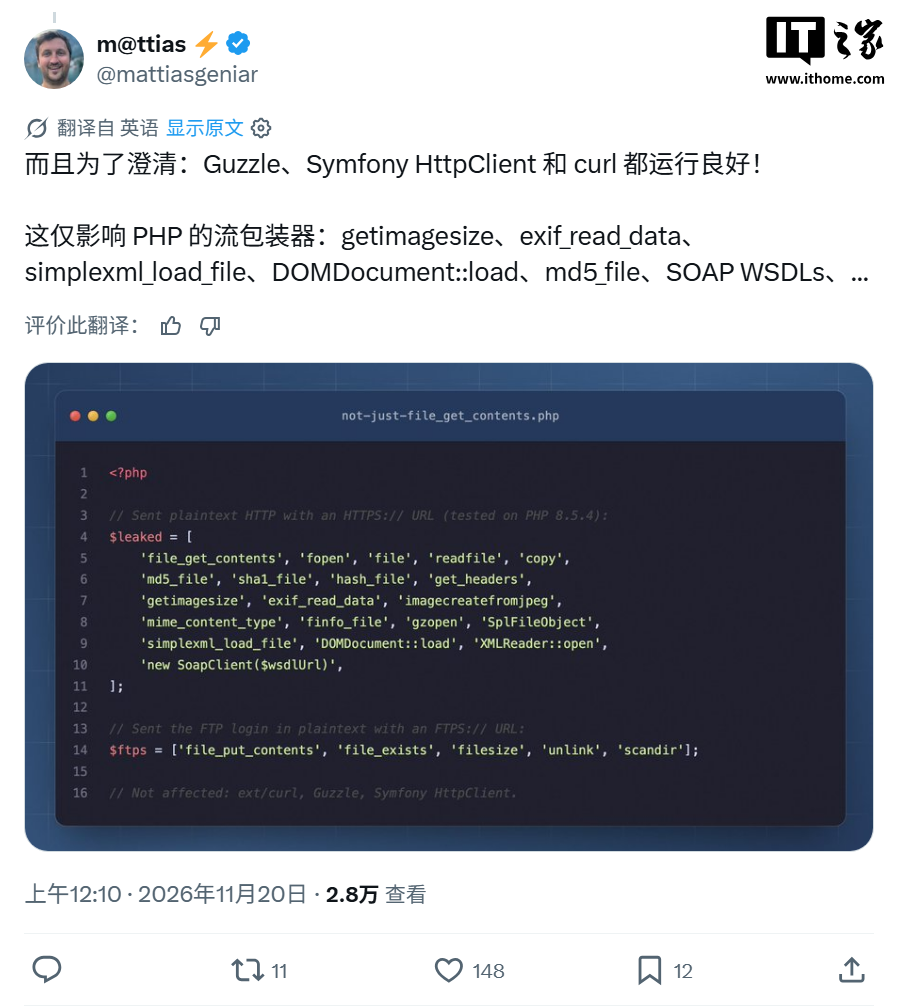
Разработчики PHP выпустили обновления, закрывающие уязвимость CVE-2026-128064: запросы к адресам с нестандартным регистром в начале URL, например httpS://, могли отправляться без TLS-шифрования. Проблема затрагивала обращения через потоки PHP, в том числе функции file_get_contents() и fopen(), сообщает IT Home.
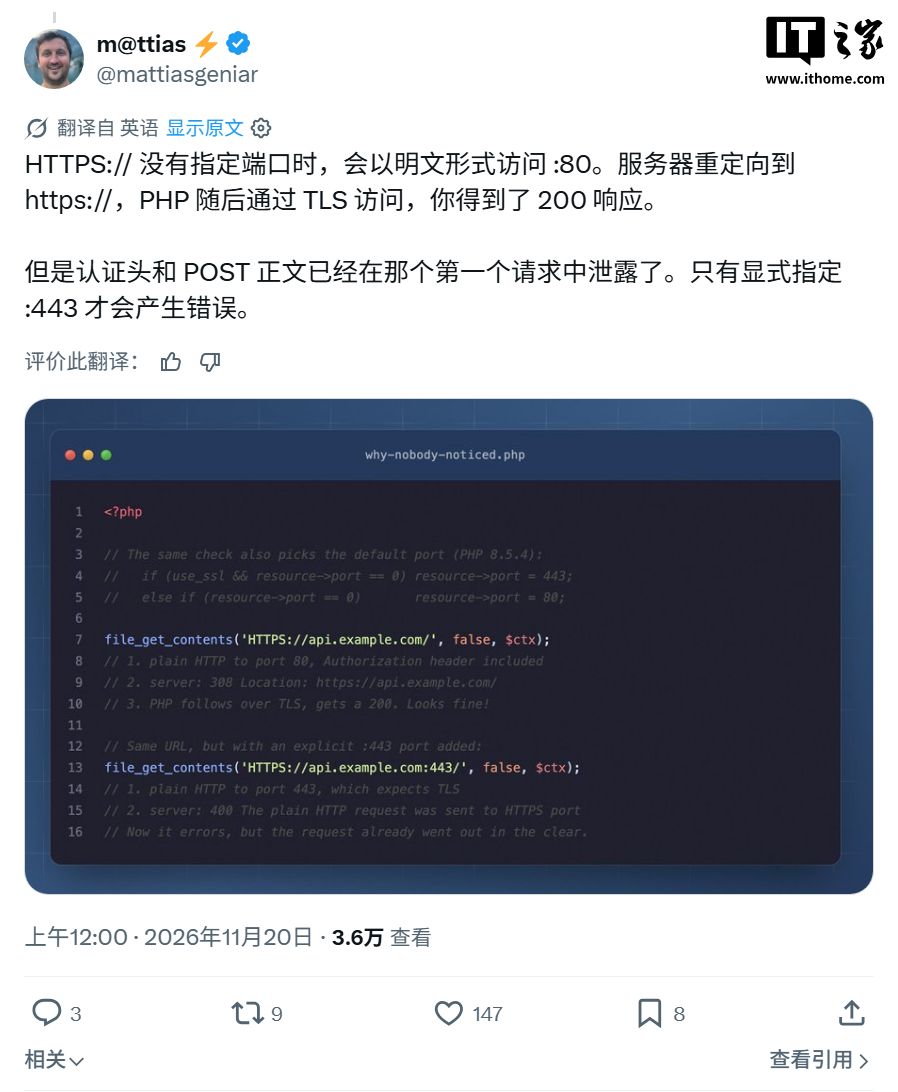
Причина — разная обработка регистра букв. PHP распознавал название протокола без учёта регистра, но при включении TLS проверял только строчную букву s в определённой позиции. Поэтому варианты HTTPS://, httpS:// и FTPS:// могли привести к передаче данных открытым текстом.
Риск возникал и при автоматическом переходе по перенаправлению. Например, если сервер направлял запрос на HTTPS:// через HTTP 307, в незашифрованное соединение могли попасть сохранённые при перенаправлении POST-данные и сведения для авторизации. Чтобы получить их, злоумышленнику нужно иметь возможность наблюдать соответствующий сетевой трафик.
Исправления вошли в PHP 8.2.36, 8.3.37, 8.4.28, 8.5.13 и 8.6.0. По данным сообщения, прямые запросы с таким написанием адреса затрагивали PHP начиная с версии 5.2.0, а сценарий с перенаправлением — с 4.3.0. Для веток 8.1 и более ранних обычные обновления безопасности от проекта PHP уже не выпускаются. До обновления приложениям следует приводить название протокола к нижнему регистру перед передачей URL потоковым функциям и делать то же самое с каждым адресом перенаправления.
Источник: IT Home.
 ,10 аренды GPU на 1000 страниц в тесте" data-lazy-src="https://trashexpert.ru/wp-content/uploads/2026/11/trashexpert_1795102385014_35259f72.jpg"/>