Злоумышленники взломали более 700 платёжных POS-терминалов в более чем 20 странах и похитили данные, относящиеся как минимум к миллиону банковских карт. Об этом сообщает IT Home со ссылкой на TechSpot. В атаке использовали уязвимость Windows, для которой Microsoft выпустила исправление ещё в 2024 году.
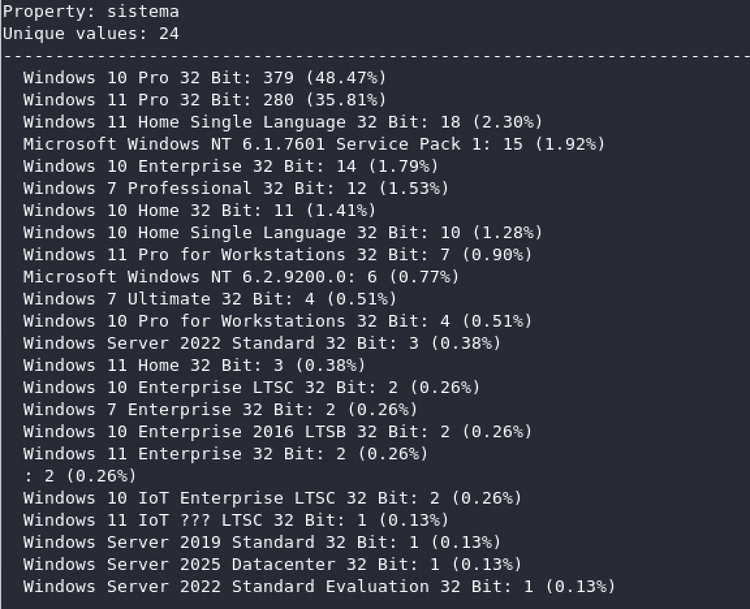
Речь об уязвимости CVE-2024-49138 в драйвере системного журнала Windows CLFS. Она позволяет программе с низкими правами получить права SYSTEM — высокий уровень доступа к устройству. Для её использования злоумышленнику уже нужно иметь возможность запускать код на терминале; как он получил первоначальный доступ, в сообщении не уточняется.
На заражённых терминалах атакующие установили программу для удалённого управления и продолжали собирать сведения о транзакциях. По данным исследователей, среди похищенного — номера карт, сроки их действия, названия банков-эмитентов, страны выпуска и платёжные системы.
Источник: IT Home.