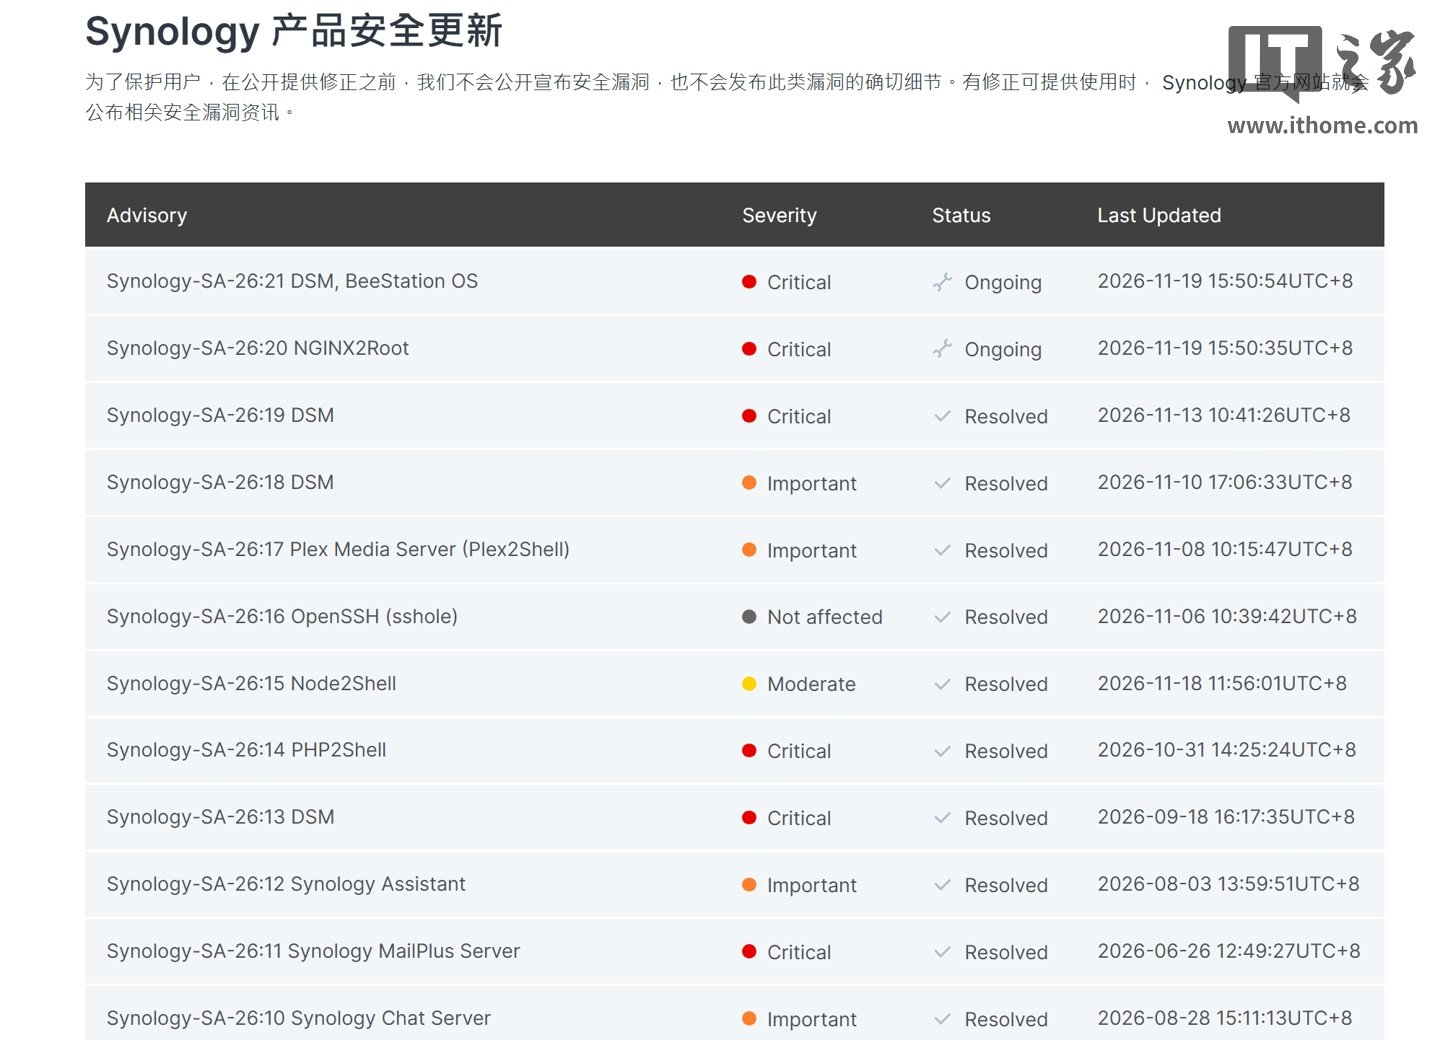
Synology подтвердила критическую уязвимость CVE-2026-120382 в DSM: через API пакета OAuth Service злоумышленник может удалённо читать и изменять произвольные файлы на NAS без входа в систему. Для атаки не требуется никаких действий пользователя. О проблеме со ссылкой на уведомление компании сообщает IT Home.
Уязвимость получила 9,8 балла из 10 по шкале CVSS 3.1. Причина — некорректная обработка разделителей в параметрах команд; возможна также атака, нарушающая работу устройства. Подробности эксплуатации Synology пока не раскрыла.
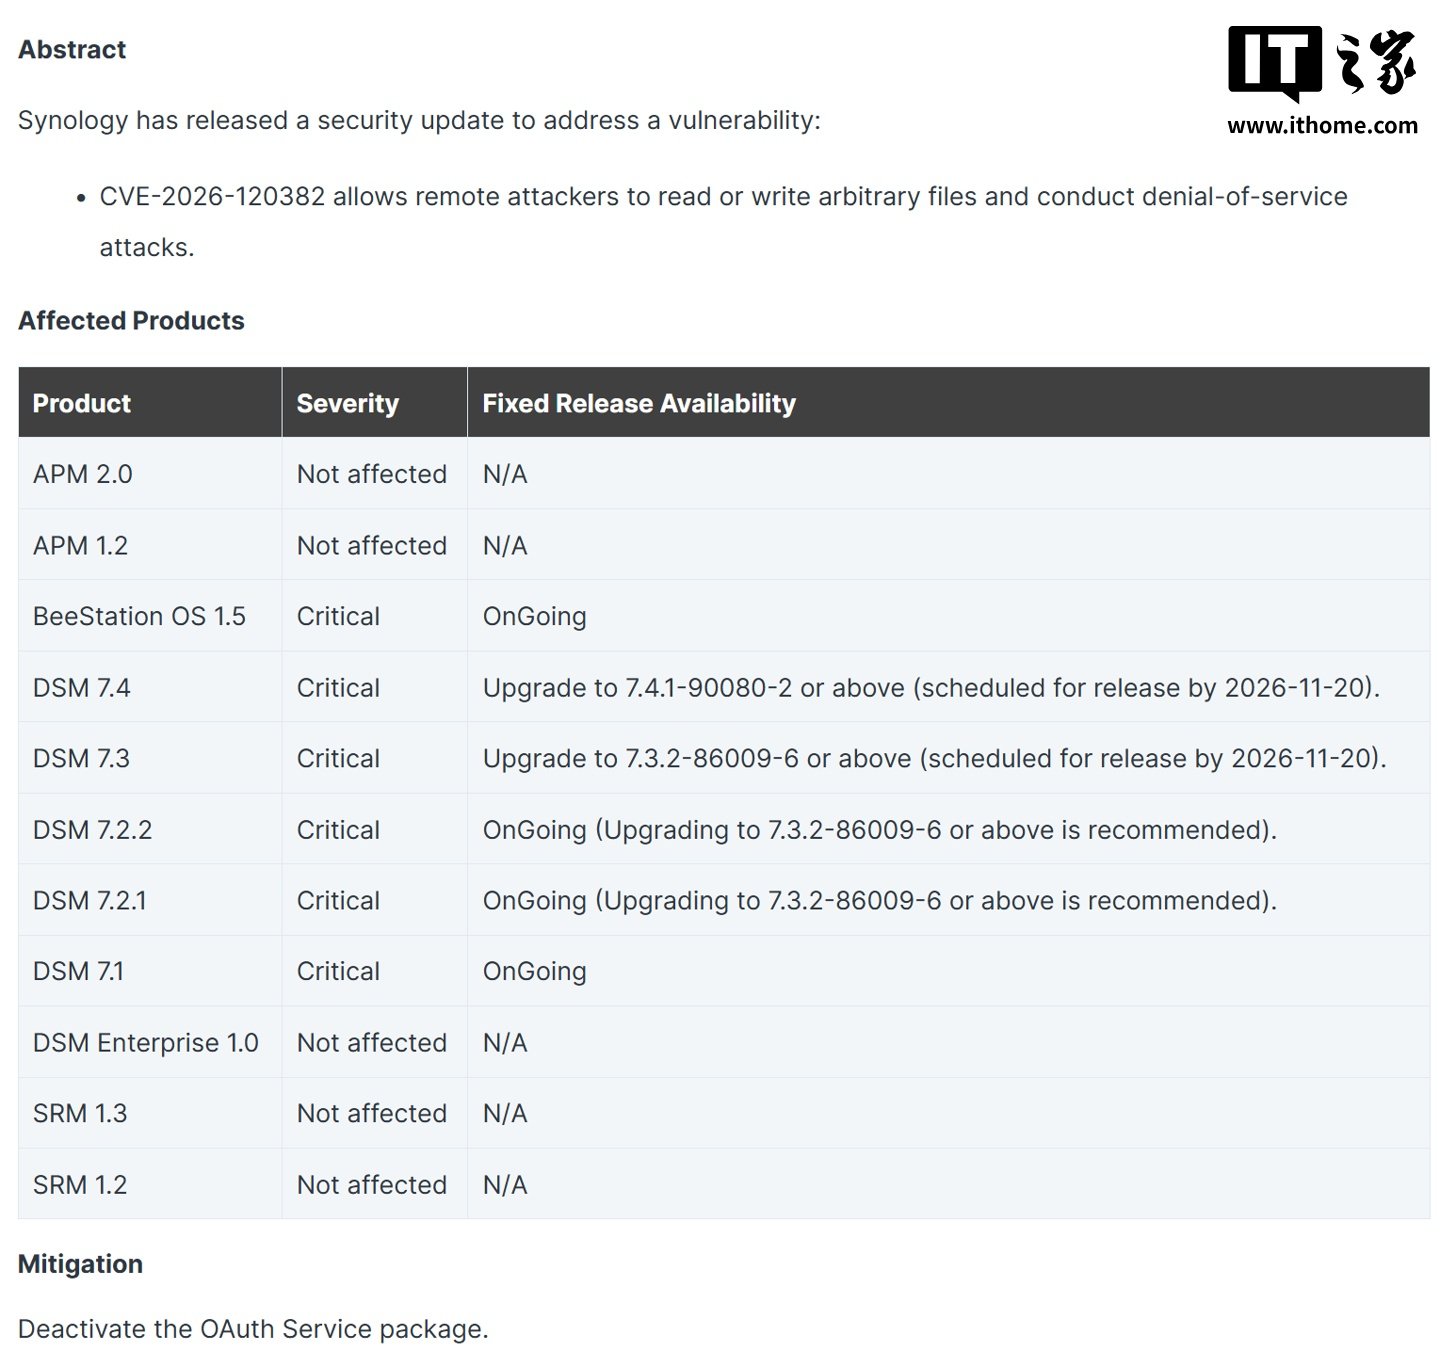
Исправления для DSM 7.4.1-90080-2 и DSM 7.3.2-86009-6 запланированы на 20 ноября 2026 года. Для DSM 7.2.2 и 7.2.1 отдельные исправления ещё готовятся: Synology рекомендует перейти на DSM 7.3.2-86009-6 или более новую версию, когда она станет доступна. Для DSM 7.1 исправление также находится в работе. Пользователям DSM 6.2 компания предписывает обновиться до DSM 6.2.4-25556-9 или более новой версии. Уязвимость затрагивает и BeeStation OS 1.5, для которой исправление пока готовится.
Если обновиться пока нельзя, Synology советует временно отключить OAuth Service через Центр пакетов DSM. Перед этим стоит проверить, не зависят ли от пакета вход в систему и другие службы: после отключения их работа может нарушиться.
Источник: IT Home.
 ,10 аренды GPU на 1000 страниц в тесте" data-lazy-src="https://trashexpert.ru/wp-content/uploads/2026/11/trashexpert_1795102385014_35259f72.jpg"/>