
Вредоносную программу CloudSyncD для macOS распространяют через поддельные сайты под видом установщика Zoom. По данным Jamf Threat Labs, установщик убеждает пользователя разрешить его запуск через настройки безопасности Mac и ввести пароль администратора. После этого злоумышленники могут закрепиться в системе с помощью скрытого бэкдора — программы для удалённого доступа.
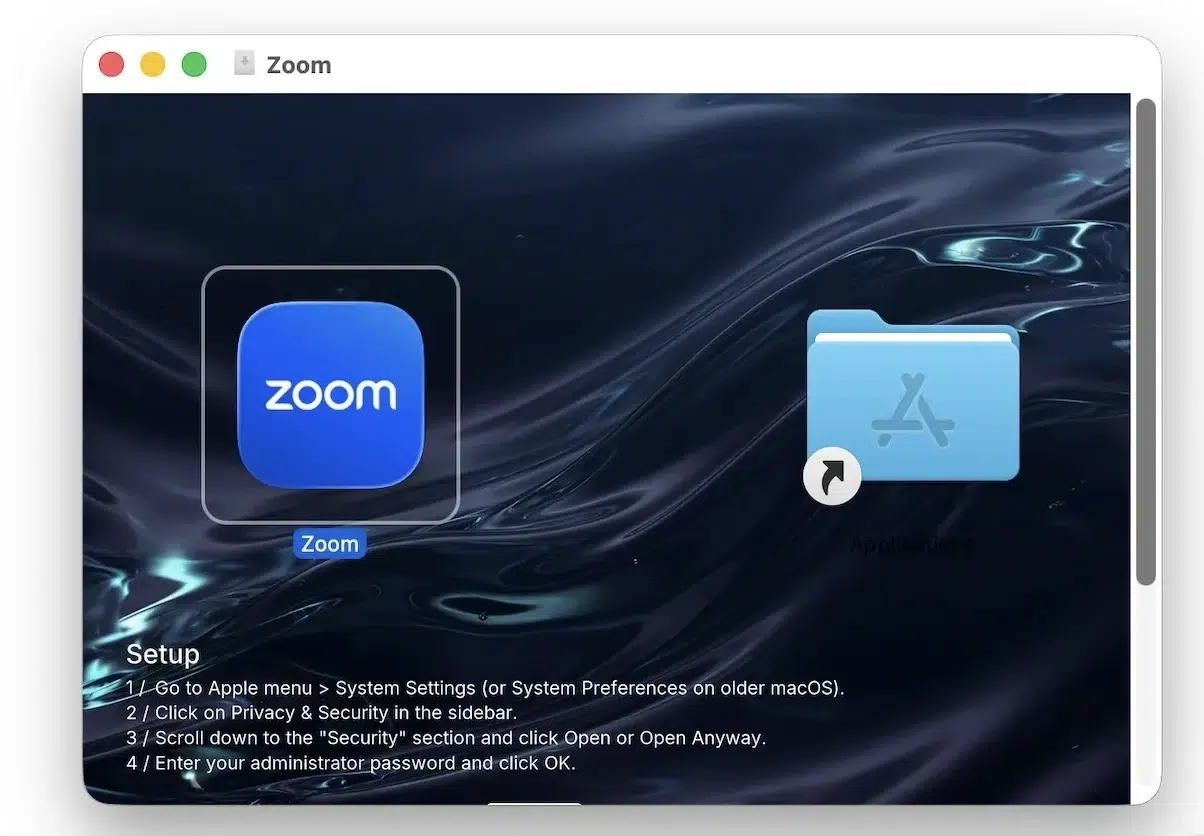
Как пишет IT Home со ссылкой на Jamf Threat Labs, окно поддельного установщика похоже на обычное, но на его фоне размещены «инструкции». Они предлагают найти приложение в разделе «Конфиденциальность и безопасность» и нажать «Всё равно открыть», обходя предупреждение встроенной защиты Gatekeeper. Затем появляется поддельный запрос на ввод пароля администратора. Вредоносная программа проверяет пароль для текущей учётной записи и при ошибке запрашивает его снова.
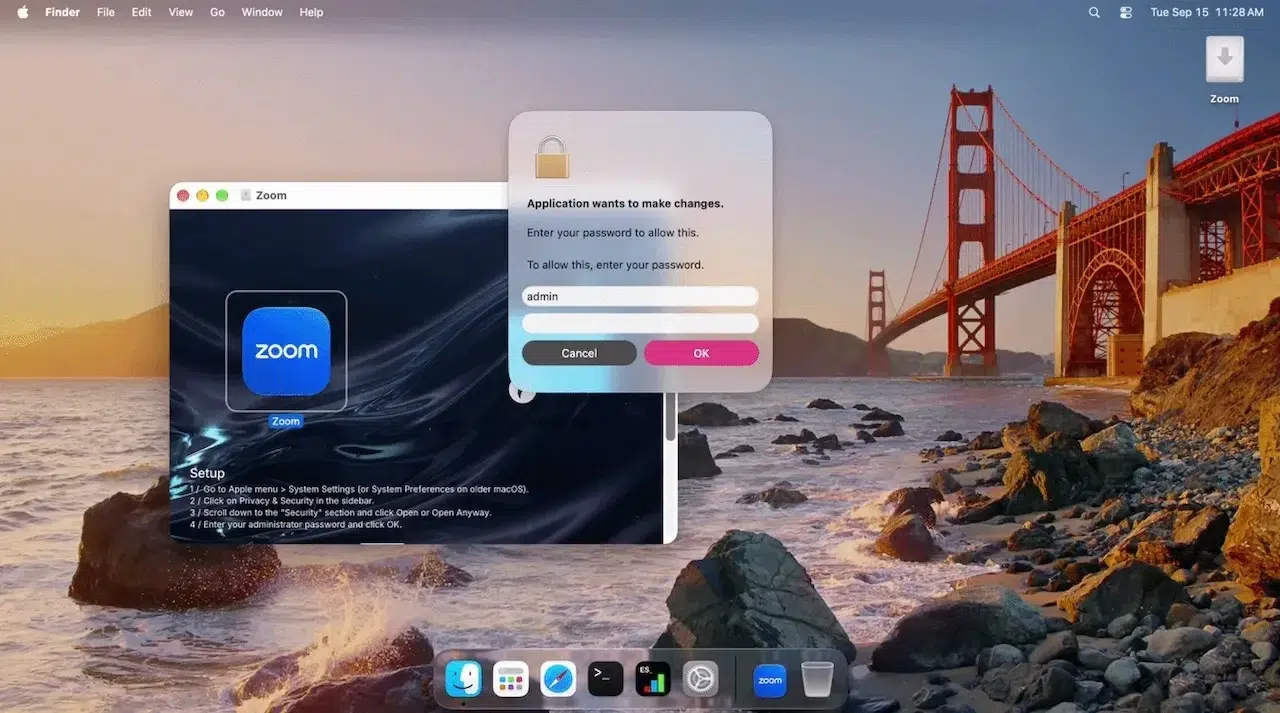
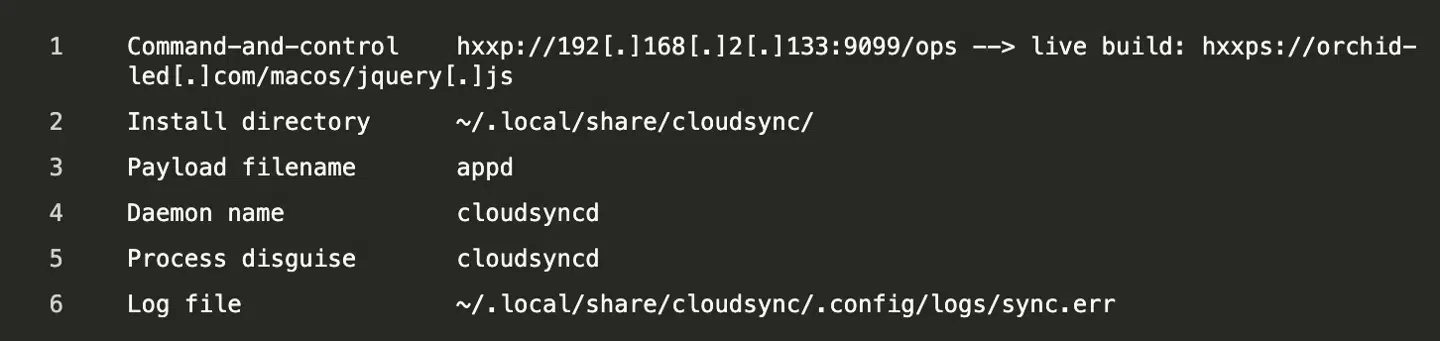
Полученный пароль CloudSyncD записывает в файл, замаскированный под настройки Zoom; место записи помечено невидимыми символами Unicode. Затем бэкдор считывает пароль из файла и использует права администратора для запуска в системе. Примерно каждые 8–16 секунд программа обращается к серверу за новыми командами: злоумышленники могут передать ей исполняемый или архивный файл для установки другого вредоносного ПО.
Главный тревожный признак в этой схеме — «инструкция» установщика, которая просит обойти предупреждение macOS и ввести пароль администратора. Jamf Threat Labs советует проверять источник приложения до продолжения установки и не вводить пароль только потому, что этого требует окно установщика.
Источник: IT Home.
















