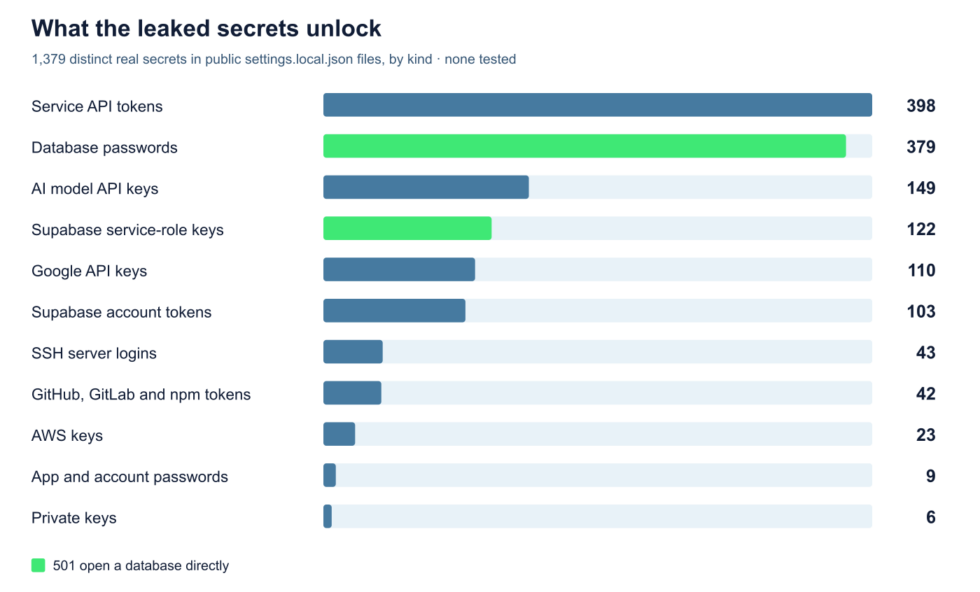
Исследователи компании Apiiro обнаружили 2539 реальных учётных данных в 1994 публичных репозиториях GitHub, связанных с использованием Claude Code. Как сообщает IT Home, в открытый доступ попали в том числе локальные файлы настроек помощника, где могли сохраняться команды с паролями и ключами.
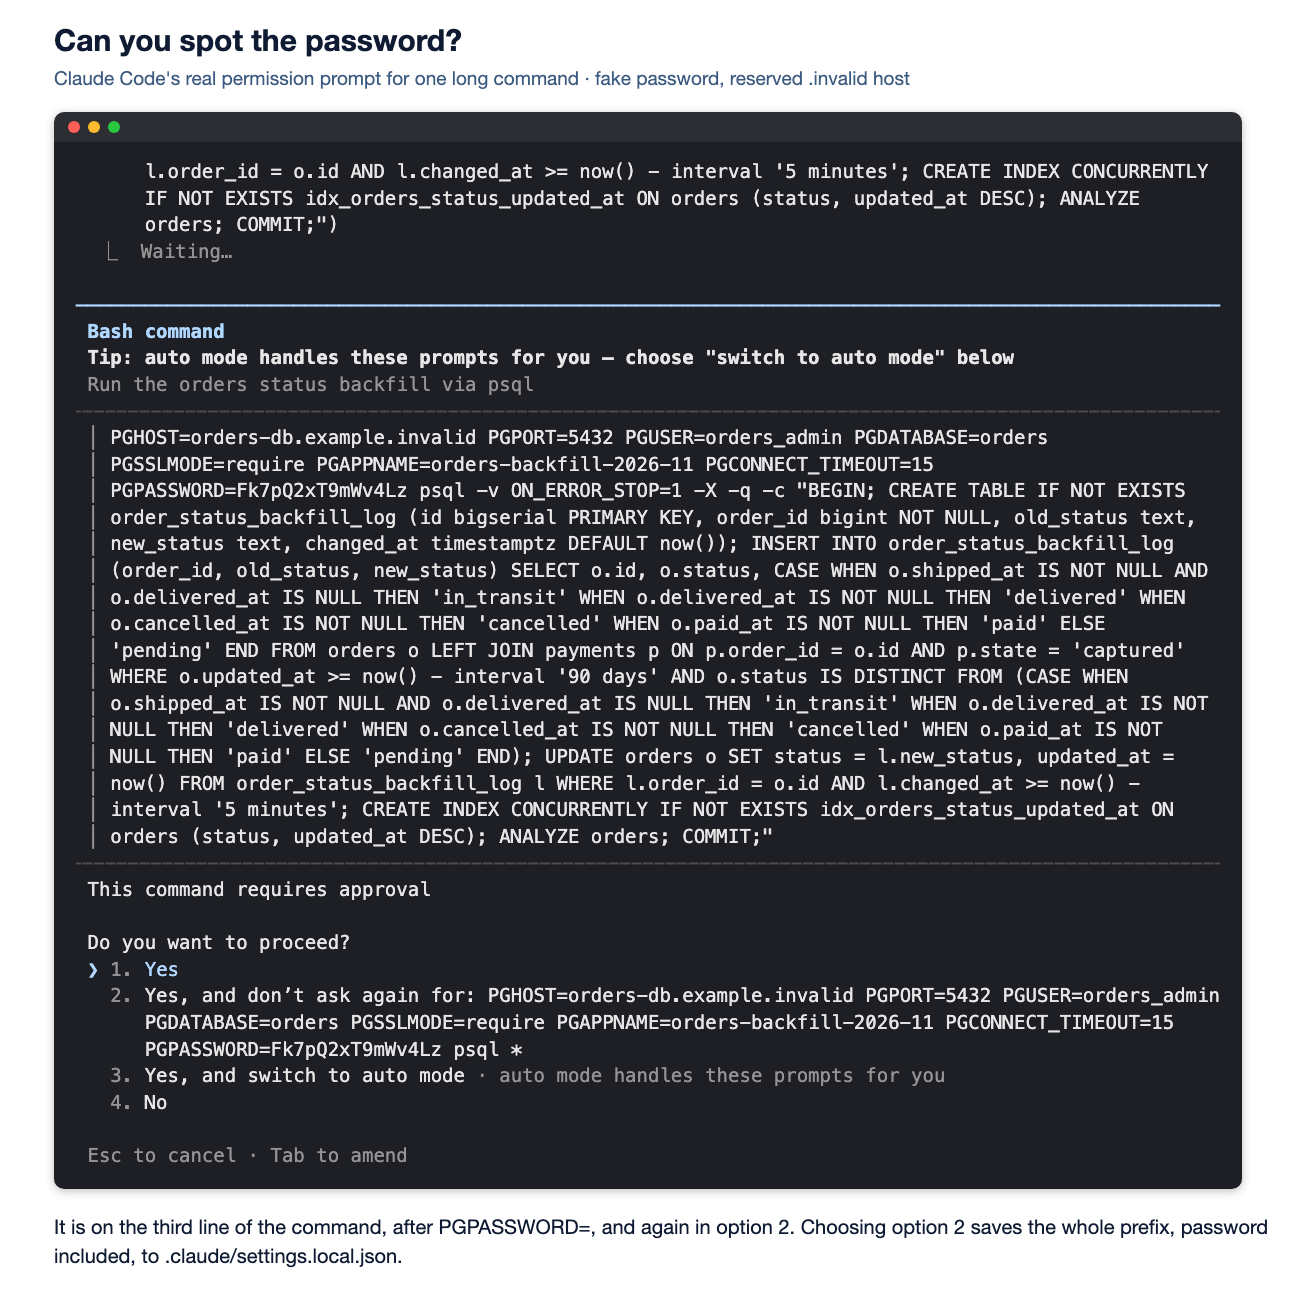
Когда разработчик разрешает Claude Code выполнить команду и выбирает вариант «Больше не спрашивать», правило записывается в .claude/settings.local.json. Вместе с ним может сохраниться исходный текст команды — например, с паролем базы данных или API-токеном. Такой файл предполагается исключать из Git через глобальные настройки, но правило может не сработать на другом компьютере или в папке, которую позднее превратили в репозиторий.
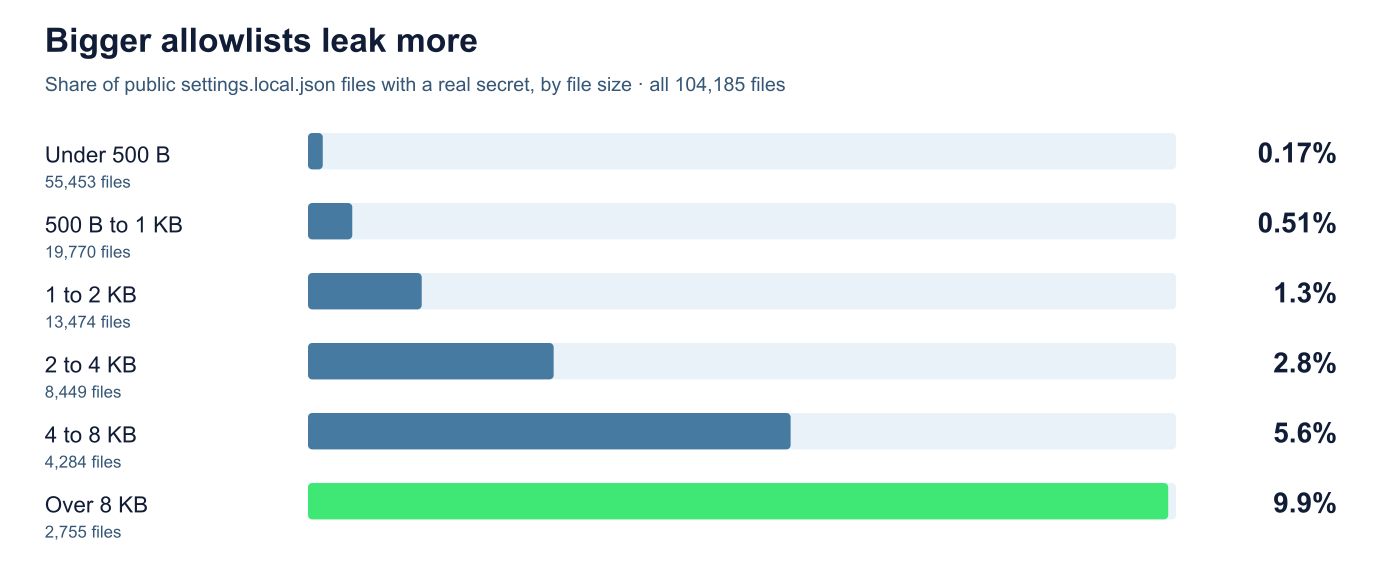
По данным Apiiro, в публичные репозитории загрузили более 100 тысяч локальных файлов настроек Claude Code; около 1100 из них содержали конфиденциальные данные. Общее число найденных реальных учётных данных исследователи получили, проверив также историю Git, общие файлы настроек и записи переписок с помощником. Среди находок — пароли баз данных Azure, токены Square для производственной среды и данные для входа по SSH с правами root.
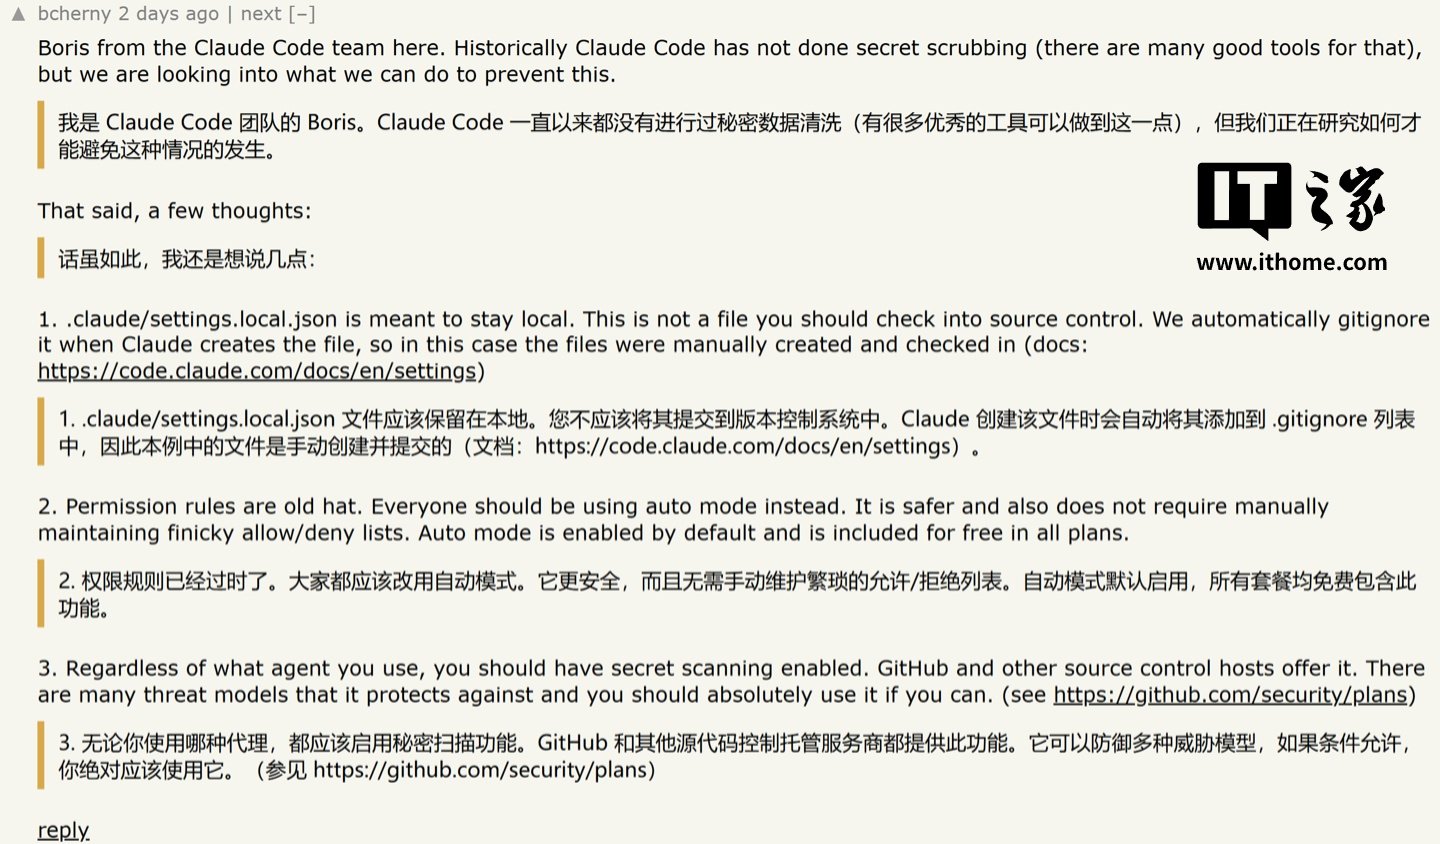
Исследователи также сообщают, что Claude Code иногда самостоятельно добавлял изменения файлов настроек в коммиты без подтверждения пользователя. Представитель команды Claude Code Борис Черни заявил 7 ноября, что команда изучает способы предотвращения утечек и рассматривает возможность встроить в инструмент поиск секретов. Пользователям он посоветовал проверять проекты сканером секретов.
Источник: IT Home.