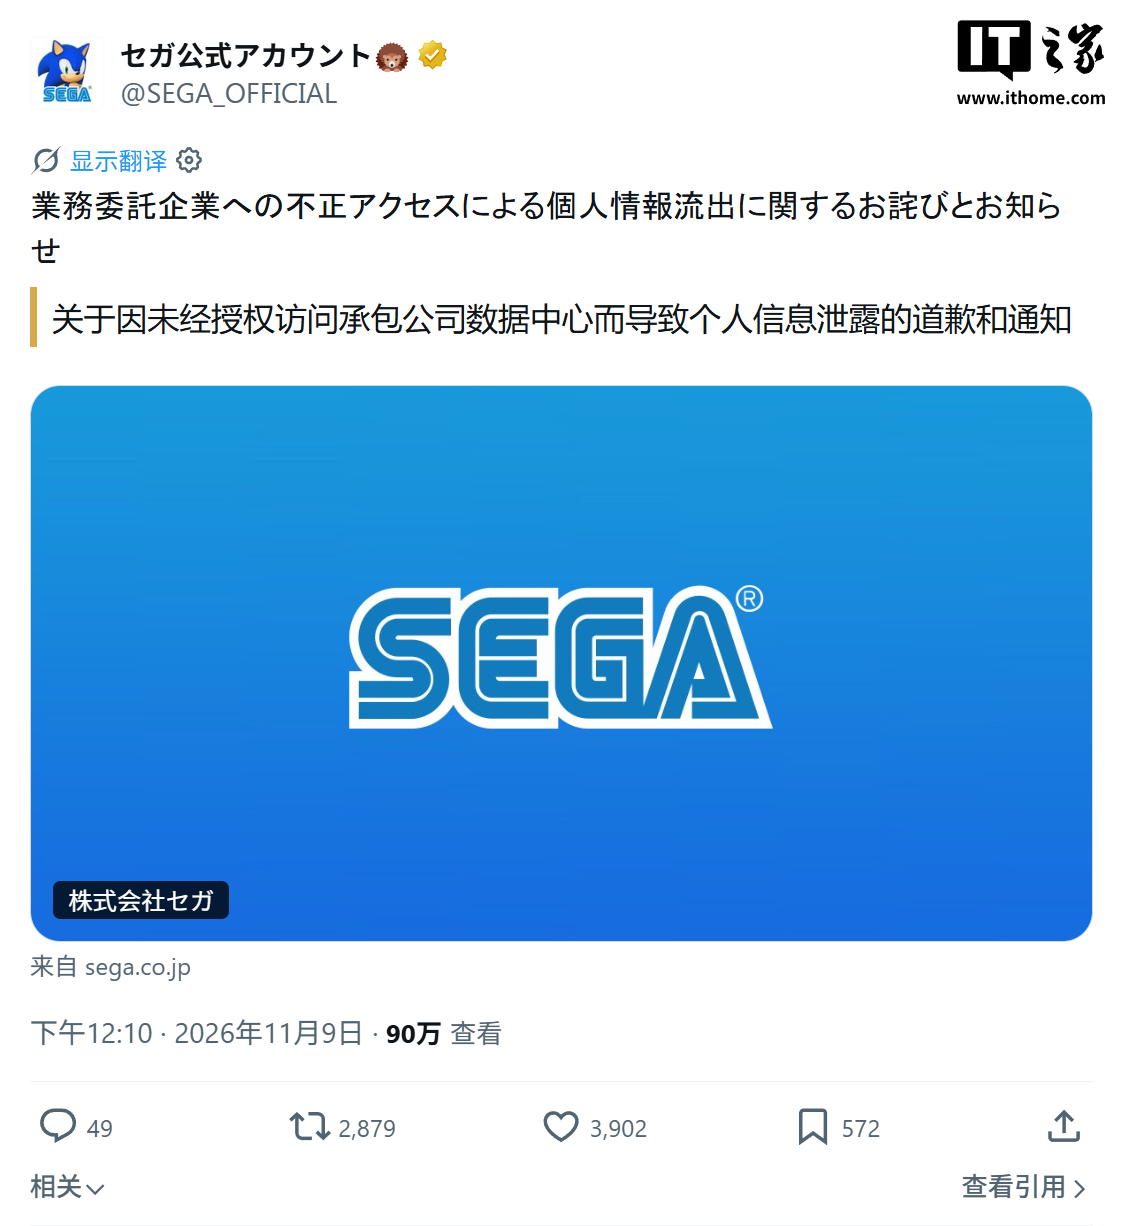
Sega сообщила об утечке около 2,2 млн адресов электронной почты подписчиков своих новостных рассылок. Данные оказались затронуты после взлома стороннего сервиса рассылок ARARA. Компания предупреждает подписчиков о риске фишинговых писем — сообщений, которые выдают себя за отправления от знакомых организаций, чтобы обманом получить данные.
Как пишет IT Home со ссылкой на объявление Sega, утечка затронула 11 рассылок Sega и Sega Fave. По заявлению компании, среди раскрытых данных нет имён, дат рождения, адресов проживания, телефонов, данных кредитных карт и паролей. При этом для примерно 92,3 тысячи записей наличие дополнительных сведений ещё проверяют. Адреса, использованные для регистрации учётных записей SEGA, обслуживаются другой системой рассылок и в этот инцидент не попали. Sega пока не обнаружила признаков злоупотребления похищенными у неё данными и продолжает выяснять масштаб утечки вместе с ARARA.
Взлом затронул не только Sega: по данным ARARA, пострадали почти 380 её корпоративных клиентов, а всего утекло 77 млн адресов. IT Home также сообщает, что злоумышленники использовали доступ к сервису ARARA для отправки более 7 млн писем от имени компаний, выпускающих кредитные карты. Это не означает, что все письма отправили на адреса подписчиков Sega, но объясняет предупреждение компании о фишинге.
Отдельно Sega Fave сообщила о несанкционированном доступе к сети своих аркадных игр. Sega подчёркивает, что этот случай не связан с утечкой у ARARA.
Источник: IT Home.