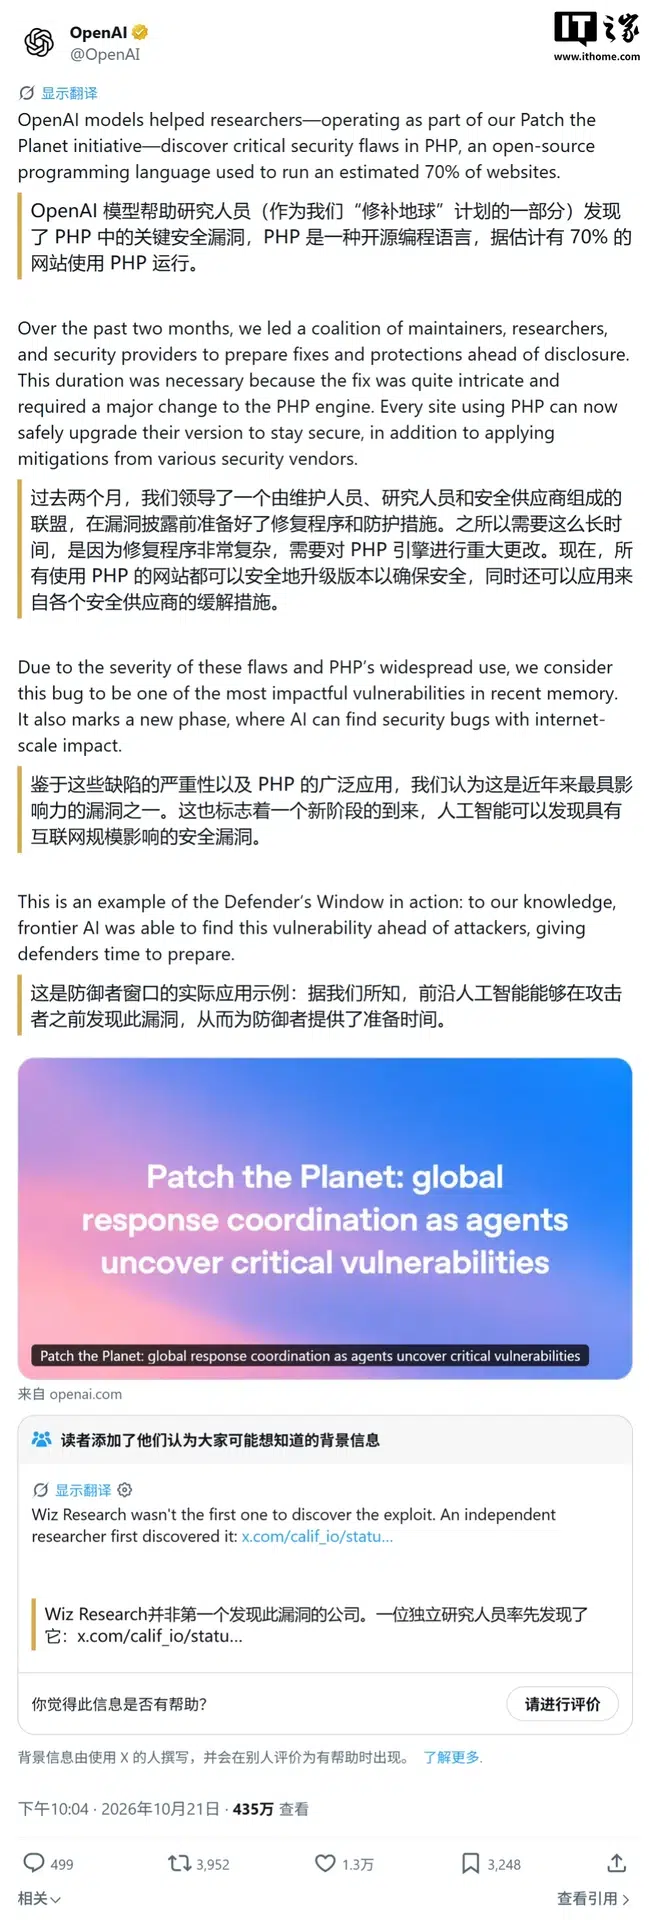
Для PHP выпустили обновления, закрывающие две уязвимости, которые могут позволить злоумышленнику удалённо выполнить код без авторизации. Как сообщает IT Home, до раскрытия ошибок разработчики PHP около двух месяцев согласовывали исправления с исследователями безопасности, OpenAI и другими участниками.
Уязвимости получили номера CVE-2026-109618 и CVE-2026-109619; оценка каждой по шкале CVSS v4.0 составляет 9,2 балла. По данным издания, одну из ошибок компания Calif обнаружила с помощью модели OpenAI GPT-5.6 Sol. Компания Wiz независимо сообщила о связанной уязвимости. Проверкой ошибок, подготовкой исправлений и выпуском версий занимались сопровождающие PHP.
Исправления вышли 21 октября в PHP 8.5.12, 8.4.27, 8.3.36 и 8.2.35. Для администраторов сайтов OpenAI также подготовила инструмент проверки версии PHP в виде навыка Codex: он помогает определить, может ли установленная версия быть затронута, а подходящее обновление следует выбирать по официальным рекомендациям PHP.
Источник: IT Home.