Для PHP выпустили исправления двух уязвимостей, через которые злоумышленник может удалённо запустить код на сервере. Проблема касается установок PHP, обрабатывающих веб-запросы, сообщает PCWorld со ссылкой на разработчиков языка. PHP работает на стороне сервера и используется, в частности, сайтами на WordPress: посетитель может не заметить обновления, но для владельца сайта оно существенно.
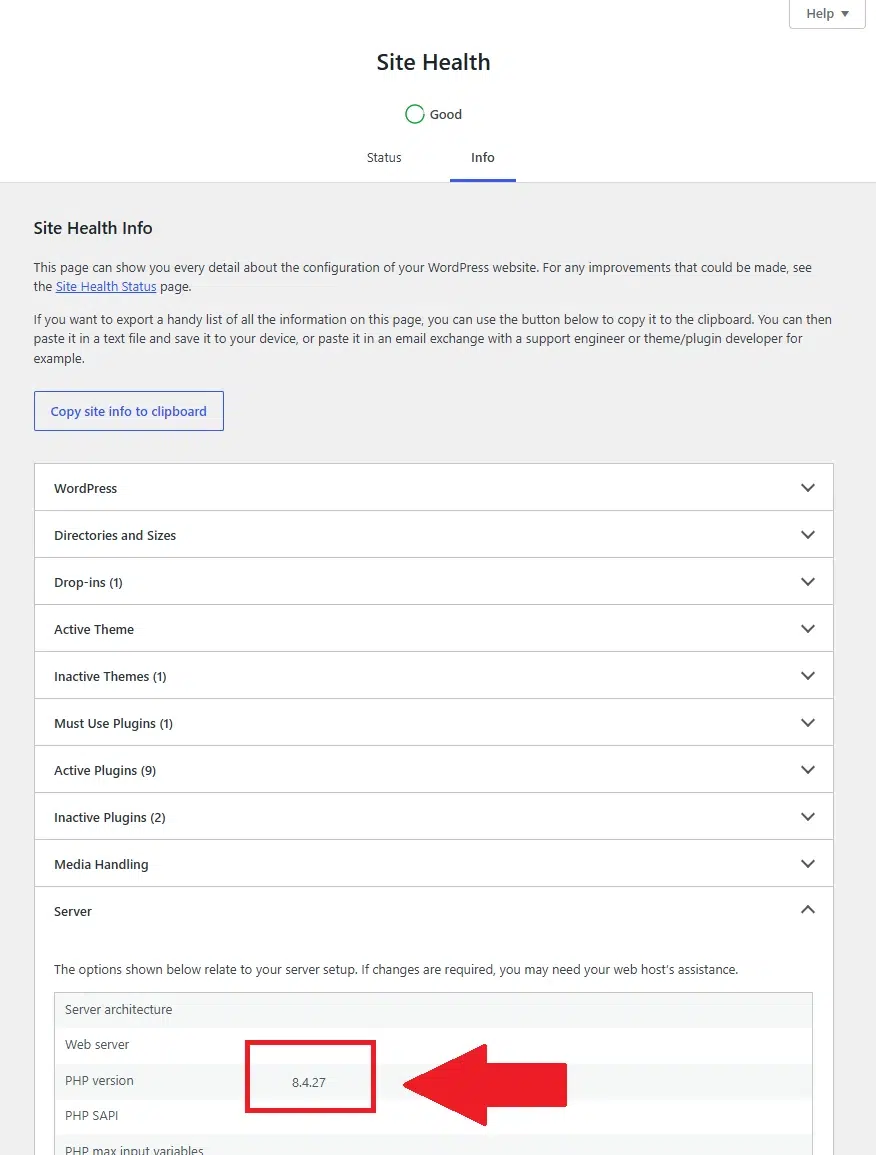
Разработчики PHP предупредили о предстоящих исправлениях 20 октября 2026 года, а 21 октября раскрыли подробности уязвимостей CVE-2026-109618 и CVE-2026-109619. Обе получили оценку опасности 9,2 из 10. Патчи вошли в версии 8.5.12, 8.4.27, 8.3.36 и 8.2.35. Для более старых веток исправления должны предоставлять их поставщики, если они продолжают поддерживать такие версии.
Исследователи Wiz использовали ИИ-модели при поиске ошибок и создании работающих способов их эксплуатации. По оценке компании, с их помощью один исследователь мог бы справиться за неделю с задачей, которая раньше могла занять у команды специалистов месяцы. Для владельцев сайтов практический вопрос сейчас проще: проверить версию PHP у хостинг-провайдера или в настройках сайта и убедиться, что обновление установлено. Некоторые хостинг-провайдеры выполняют его самостоятельно.
Источник: pcworld.com.