Исследователи Берлинского технического университета показали, как на некоторых ноутбуках с Windows 11 обойти ограничение числа попыток ввода PIN. Для атаки нужно разобрать компьютер и получить доступ к линии связи между процессором и флеш-памятью на материнской плате. В экспериментах команда перебрала тестовые PIN для входа через Windows Hello и для запуска системы с BitLocker.
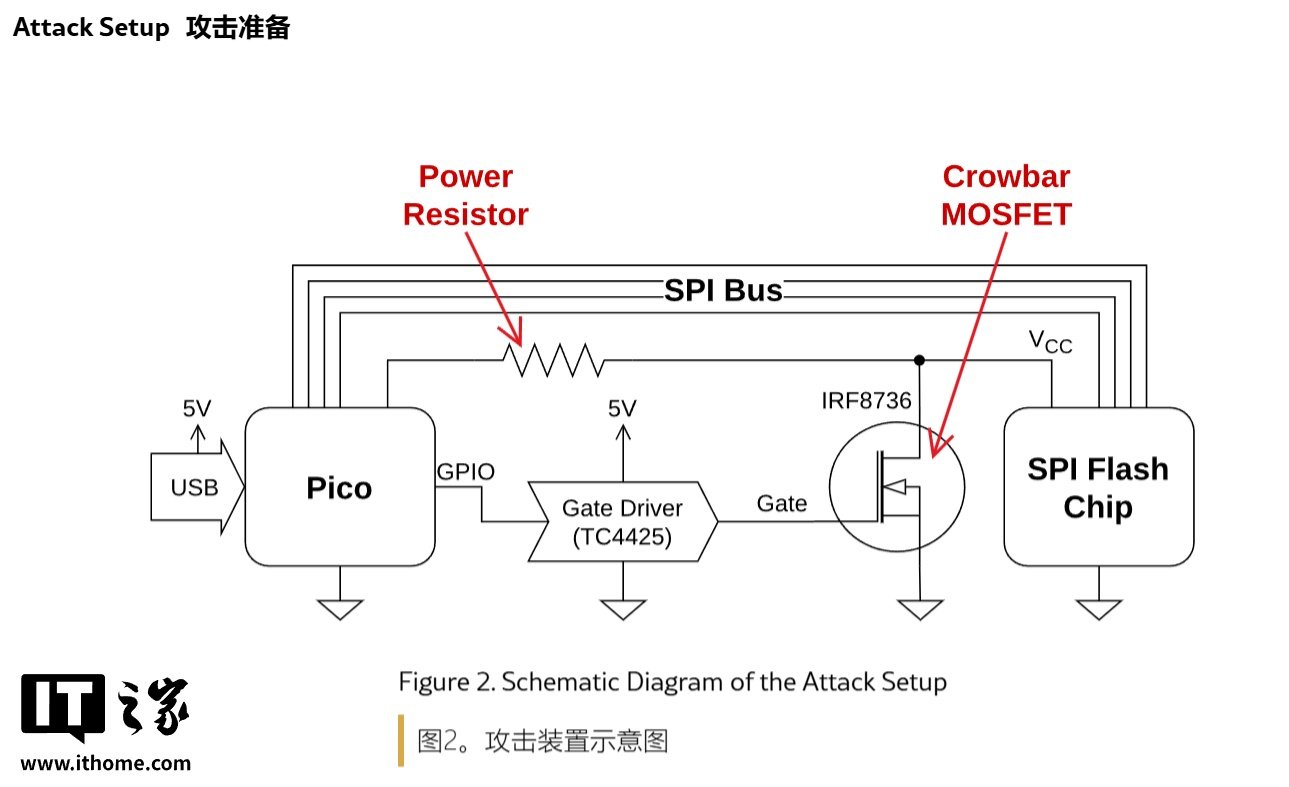
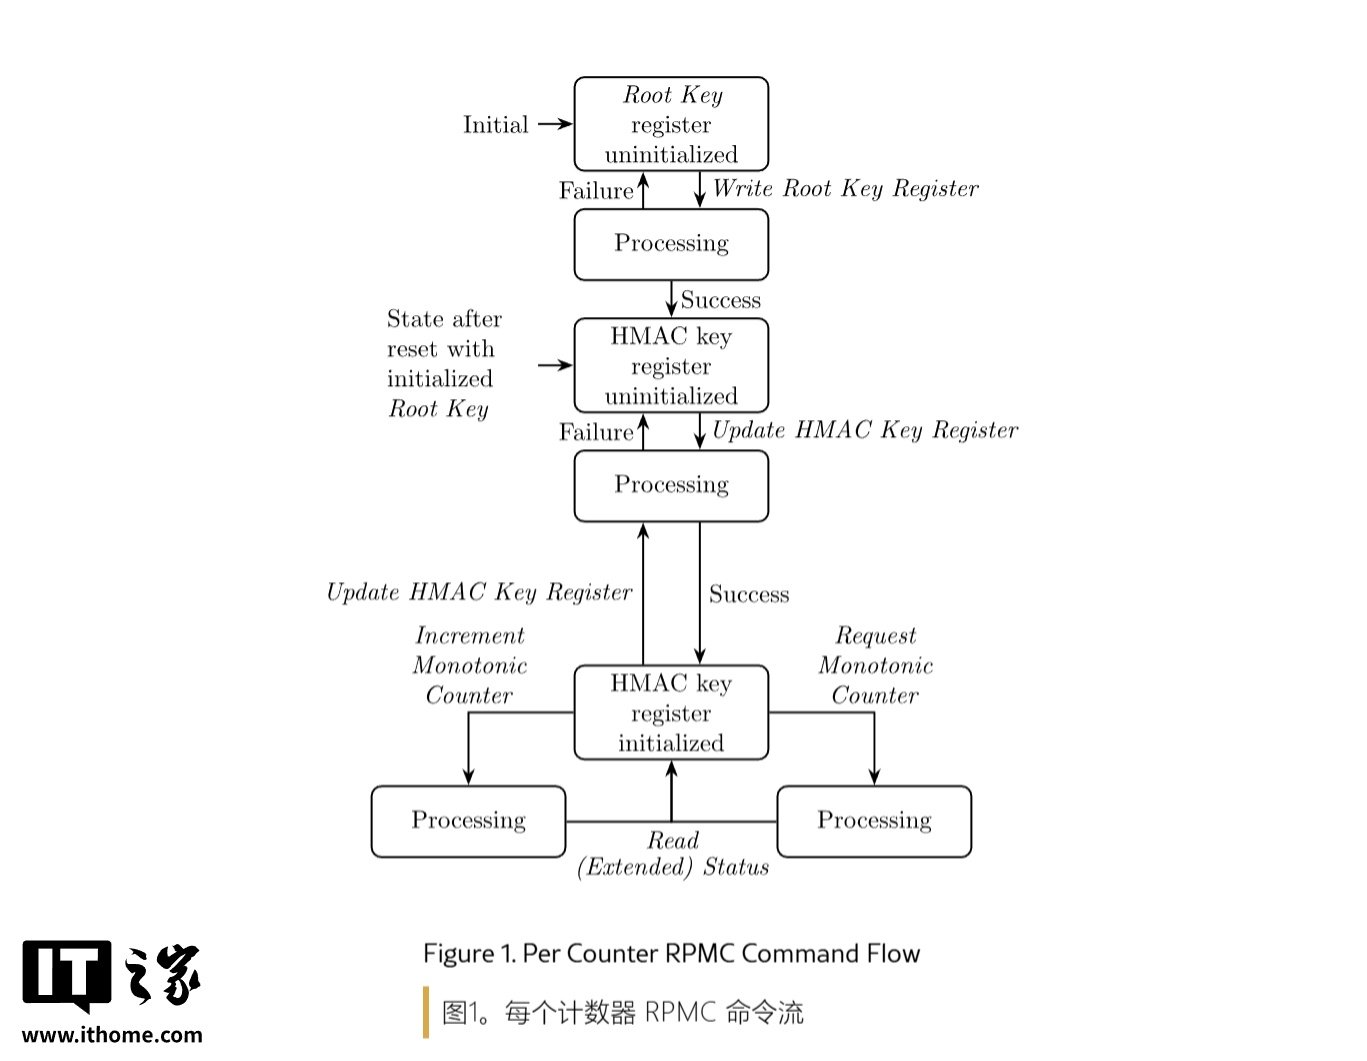
Как объясняют авторы исследования Hello Again, на части устройств данные встроенного TPM, включая счётчик ошибок PIN, хранятся во флеш-памяти. Защита должна мешать восстановлению старого состояния счётчика, но ошибки в реализации отдельных компонентов позволяют откатить его назад. Исследователи описали два варианта проблемы: у некоторых чипов памяти Winbond и у некоторых контроллеров AMD.
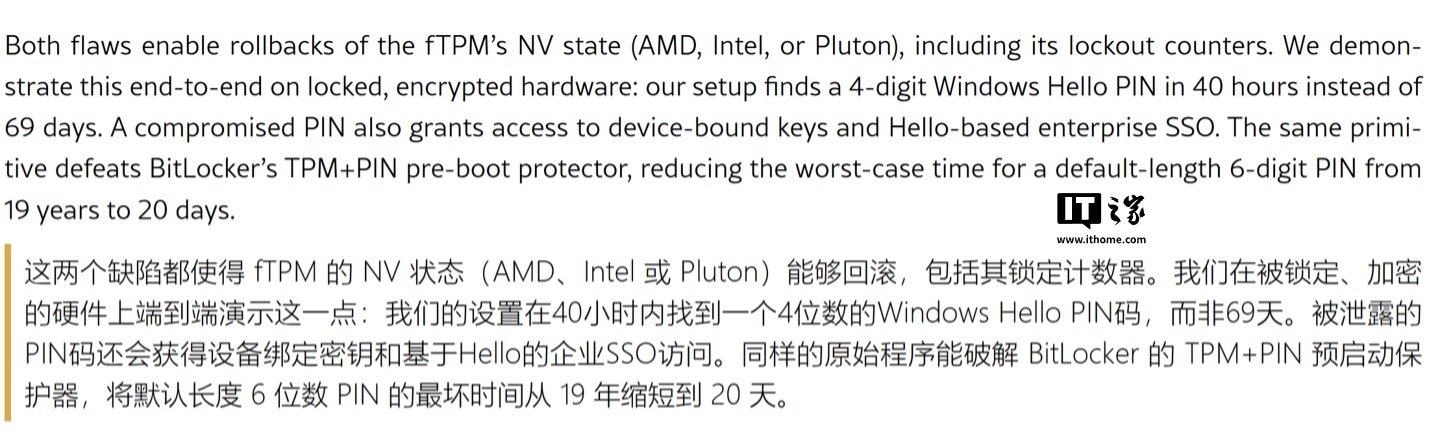
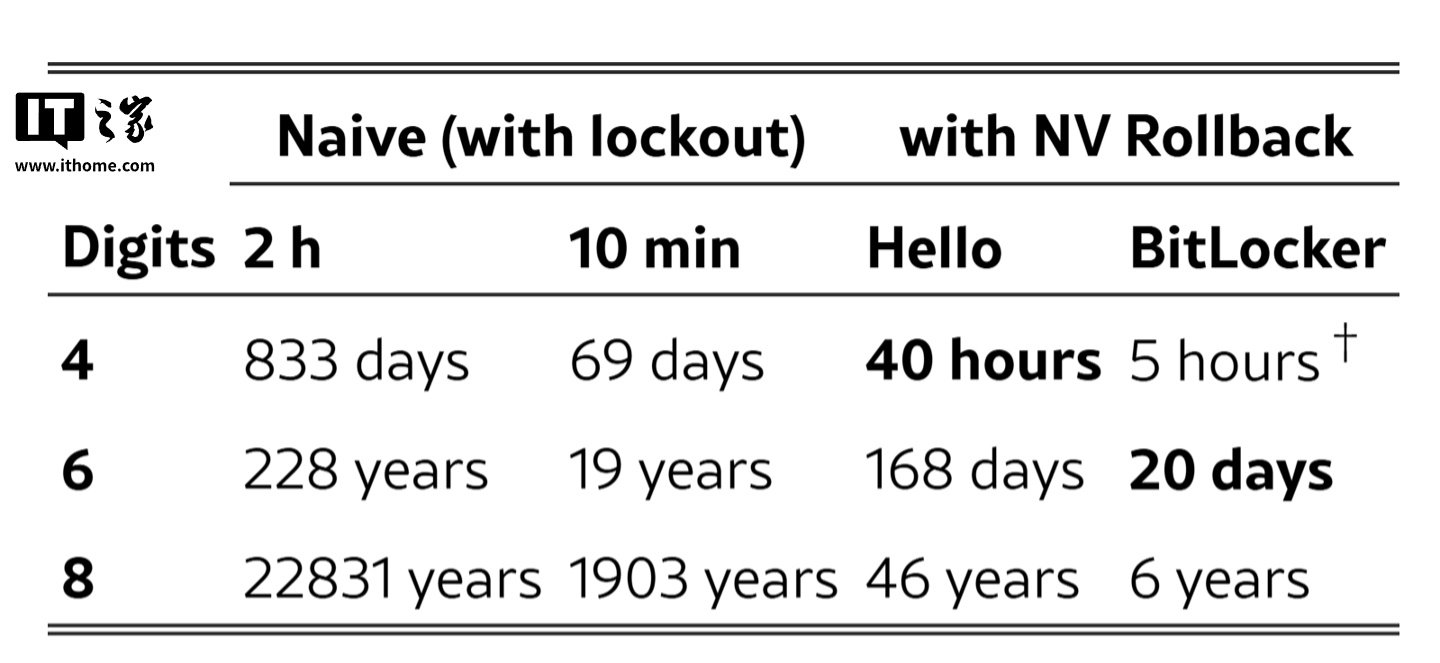
По данным IT Home, на HP OmniBook 3 с Ryzen AI 5 330 исследователи подобрали четырёхзначный тестовый PIN Windows Hello за 236 попыток и 57 минут. На Framework Laptop 13 с Core Ultra 5 125H и памятью Winbond те же 236 попыток заняли 6 минут 55 секунд: там проверяли шестизначный тестовый PIN BitLocker. Для худшего случая команда оценивает время перебора четырёхзначного PIN примерно в 40 часов, а шестизначного PIN BitLocker — в 20 дней вместо приблизительно 19 лет при штатном ограничении попыток.
Исследователи уведомили производителей компонентов и платформ, а также организации, отвечающие за стандарты. На момент публикации работы никто из производителей не обязался устранить основную проблему. Microsoft объявила, что повысит рекомендуемую минимальную длину PIN Windows Hello до шести цифр.
Источник: IT Home.