Microsoft выпустила исправление для Outlook: уязвимость CVE-2026-124194 уже используют в атаках. Чтобы атака сработала, пользователь должен сам открыть поддельный файл сообщения — одного его получения недостаточно.
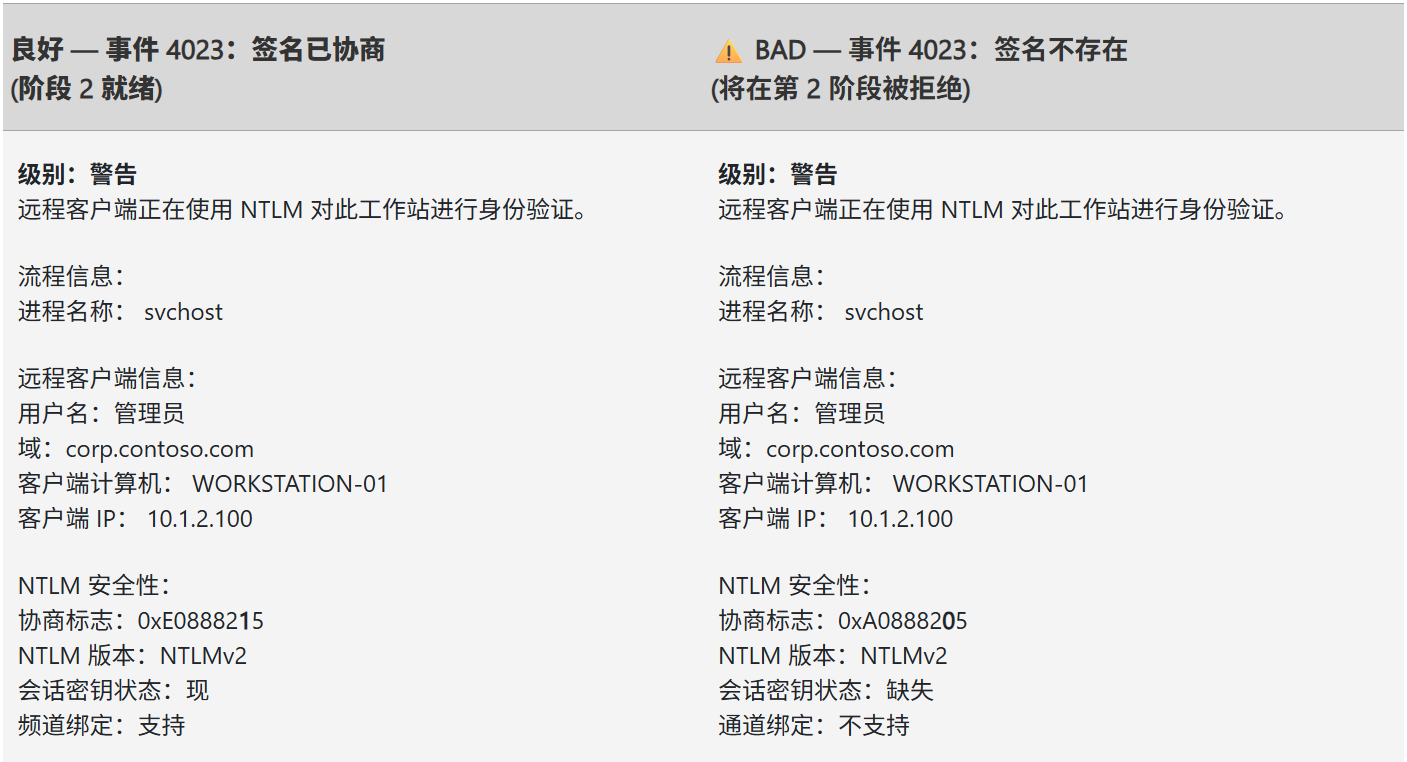
После открытия такого файла Outlook может подключиться к серверу злоумышленника без обычного предупреждения. Из-за этого возникает риск утечки данных для аутентификации, которые могут быть использованы для выдачи себя за пользователя. Как сообщает PCWorld, проблема затрагивает Microsoft 365 для бизнеса, а также Office LTSC 2021 и 2024. Microsoft оценивает серьёзность уязвимости как умеренную, но подтверждает её использование в атаках.
Исправление вошло в обновления безопасности от 10 ноября. Microsoft рекомендует установить их: обычно Office обновляется через настройки учётной записи в программе, а в организации с этим может потребоваться обратиться к ИТ-отделу.
Источник: pcworld.com.