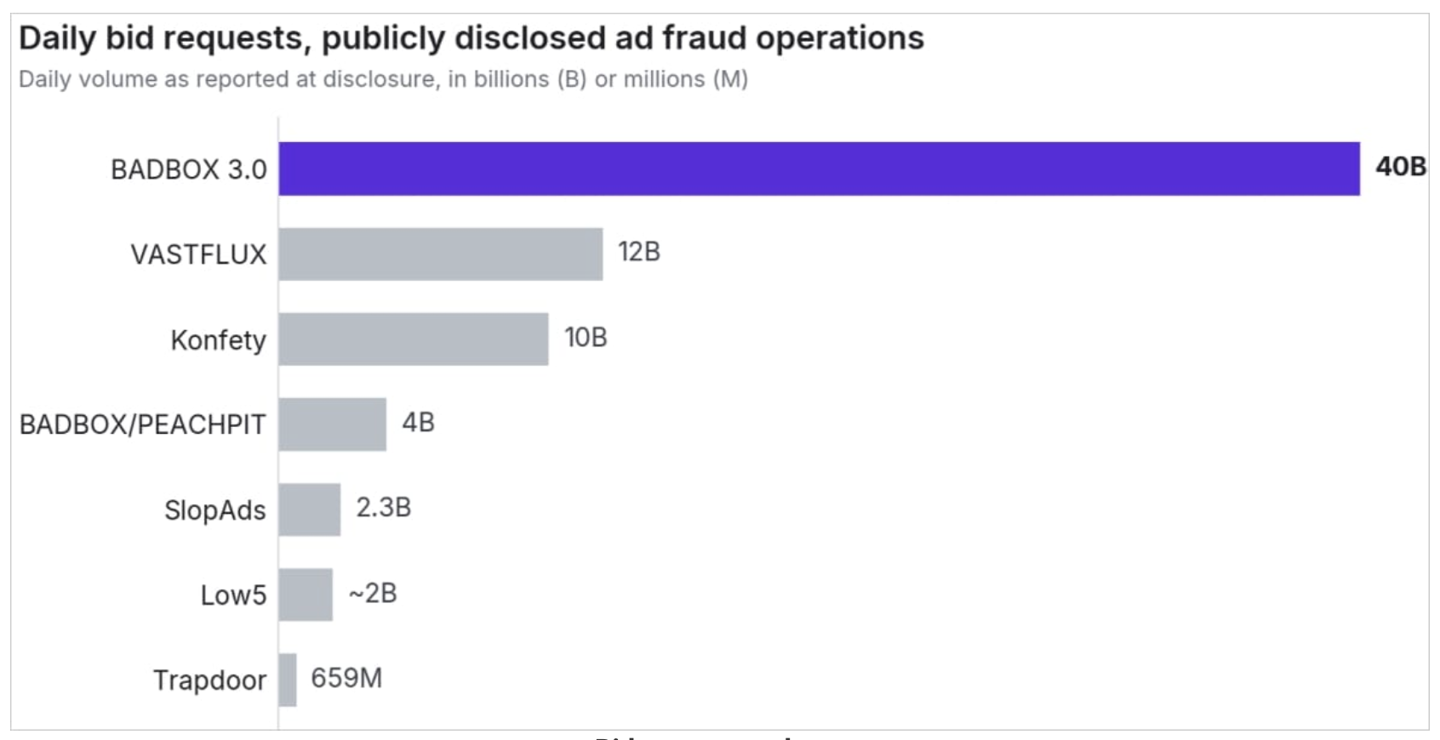
Ботнет BADBOX 3.0 восстановил активность после прошлогодней операции против него. По данным компании HUMAN, на пике заражённые Android-устройства отправляли около 40 млрд ложных запросов на участие в рекламных торгах в день. Как сообщает IT Home со ссылкой на BleepingComputer, это более 4% всего рекламного трафика подключённых телевизоров, который отслеживала платформа HUMAN.
Такие запросы возникают, когда система подбирает рекламу для показа. BADBOX использует заражённые устройства, чтобы имитировать эту активность. По данным HUMAN, ботнет также превращает их в прокси для передачи сетевого трафика. Его операторы по-прежнему нацелены на недорогие телефоны, планшеты и ТВ-приставки на базе открытой версии Android — AOSP.
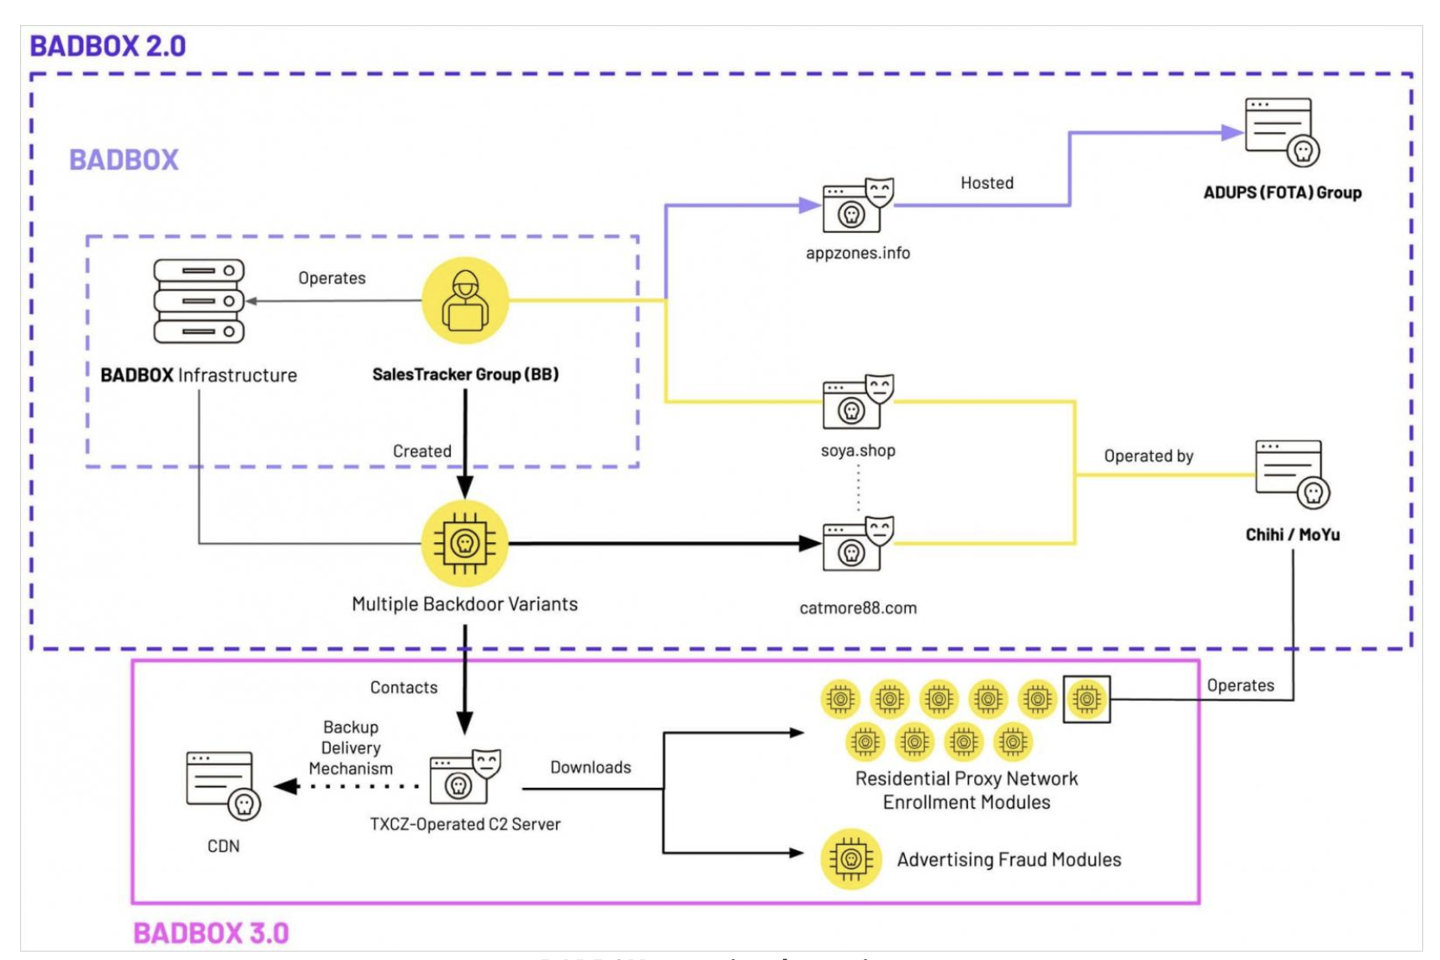
В марте 2025 года HUMAN и Shadowserver прервали связь с управляющими серверами более чем у 500 тысяч устройств, заражённых BADBOX 2.0. Google также удалила из Google Play 24 связанных с распространением вредоносного ПО приложения. Однако операторы создали новую версию сети.
HUMAN сообщила, что в ходе недавней операции были отключены несколько доменов, через которые управляли BADBOX 3.0, а её защитные системы начали отфильтровывать связанный с ботнетом ложный рекламный трафик. Исследователи советуют выбирать сертифицированные Android-устройства известных производителей, проверять поддержку Google Play Protect и избегать дешёвых ТВ-приставок неизвестного происхождения.
Источник: IT Home.