Содержание
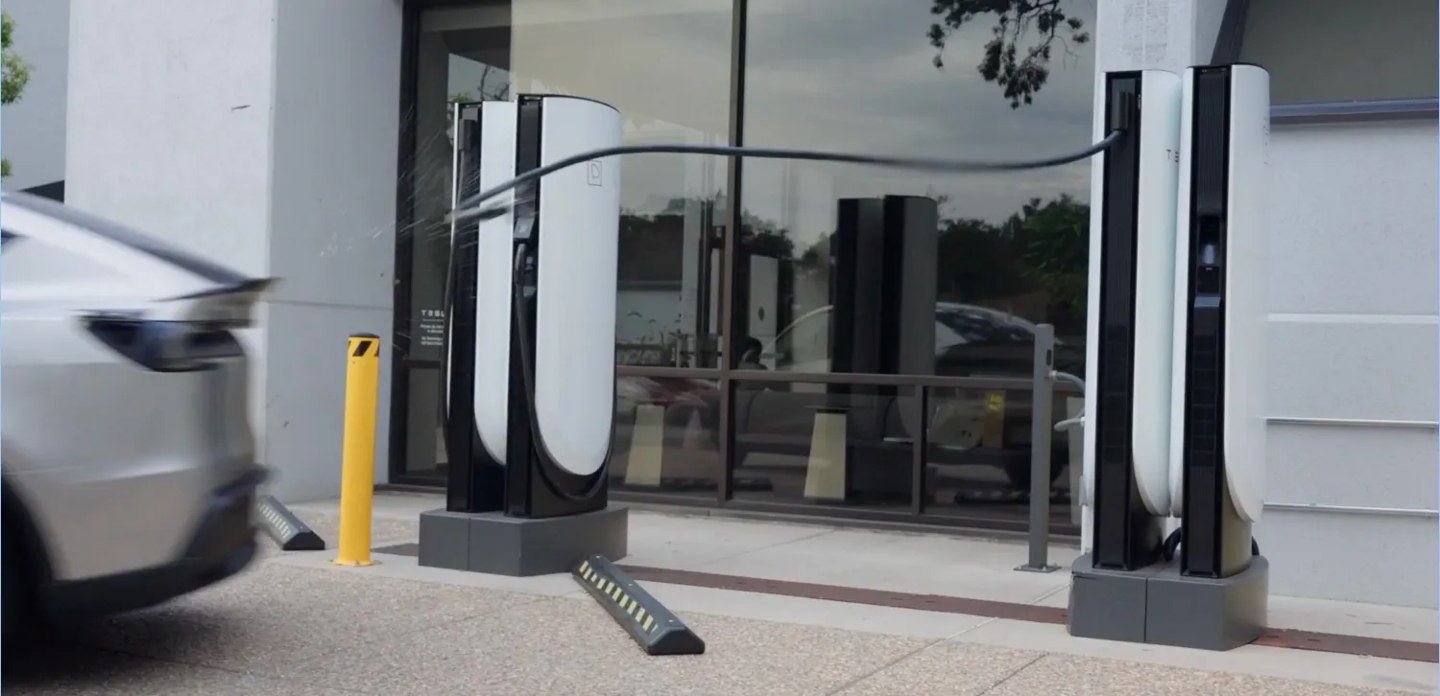
Proactive SIM оказалась не такой безобидной, как выглядит в спецификации: исследователи из University of Birmingham и Fuzzware показали выполнение кода на коммерческой зарядке Autel для электромобилей через команды с SIM-карты.
Команда проверила 26 устройств: 18 смартфонов и восемь сотовых модулей для M2M-оборудования. Уязвимый интерфейс нашли на девяти устройствах. В телефонах проблема всплыла редко, а вот в промышленных модулях — почти как открытая дверь в подсобку.
RUN AT достал язык модемов из 1981 года
Сама Proactive SIM не вредоносная технология, а стандартная функция сотовых сетей: SIM может отправлять устройству команды, а не только хранить идентификатор абонента. Проблема сидит в команде RUN AT, которая просит модем выполнить AT-команду.
AT-команды тянутся еще от Hayes Smartmodem 1981 года. Тогда это был нормальный способ управлять модемом: набрать номер, сбросить соединение, сменить режим. За десятилетия производители добавили к этому языку свои расширения.
На современных M2M-модулях такой интерфейс иногда превращается в полноценную консоль. Если устройство не фильтрует команды от SIM, враждебная карта получает доступ к функциям модема и соседней системы. В случае Autel EV charger исследователи дошли до выполнения кода.
Для поиска таких сценариев Tomasz Piotr Lisowski, Dr Marius Muench и Kristian Covic собрали инструмент CATana. Подробности исследования заявлены для конференции USENIX WOOT 2026: доклад о тестировании 26 устройств.
Смартфоны пострадали меньше, IoT — заметно сильнее
Главная неприятность не в смартфонах, а в железе без присмотра: зарядках для электромобилей, промышленных роутерах, телематике машин и других устройствах с SIM-лотком. Из восьми проверенных сотовых модулей команду приняли шесть, а среди 18 телефонов — только три модели.

- Всего проверили: 26 устройств
- Смартфоны: 18 моделей, уязвимы три
- Сотовые модули: восемь моделей, уязвимы шесть
- Уязвимые смартфоны: Oppo Find X5, Oppo Reno 14 F 5G, Asus Zenfone 9
- Не нашли проблему: среди протестированных iPhone и Google Pixel
Все девять устройств, принявших RUN AT, использовали чип или модем Qualcomm. Но это не значит, что каждый Qualcomm-модем автоматически уязвим. Еще пять проверенных устройств с железом Qualcomm атаку не приняли.
Это отличие сильно меняет практический риск. Для смартфона злоумышленнику мало знать номер жертвы. Ему нужен контроль над SIM-картой или физический доступ к слоту. Это не удаленная атака уровня «отправил сообщение — получил телефон».
С IoT и M2M все грубее. Уличная зарядка, промышленный маршрутизатор или телематический блок могут стоять без охраны. Если SIM-лоток доступен, подмена карты становится проще, чем с личным смартфоном в кармане владельца.
Qualcomm уже готовит более жесткую конфигурацию
Исследователи передали отчеты Google, Oppo, Quectel, Semtech и Qualcomm в марте 2026 года, а GSMA уведомили в мае. Qualcomm подготовила усиленную конфигурацию, где SIM AT interface отключают по умолчанию; авторы работы пишут, что она станет стандартом для будущих устройств.
Публичных advisory от производителей на момент описания исследования не вышло. Это неудобная часть истории: слабее всего защищены устройства, которые реже получают прошивки. Смартфоны быстрее закрывают такие дыры, а M2M-модули часто живут в поле годами.
Исследователи формулируют жестко: «найденные атаки только царапают поверхность возможного». Для владельца обычного телефона риск ограничен физическим доступом к SIM, но для операторов зарядок, роутеров и телематики это уже повод проверить парк оборудования.
Отчеты вендорам ушли в марте 2026 года, уведомление GSMA — в мае 2026 года; публичных бюллетеней безопасности от производителей к моменту публикации исследования не было.