Содержание
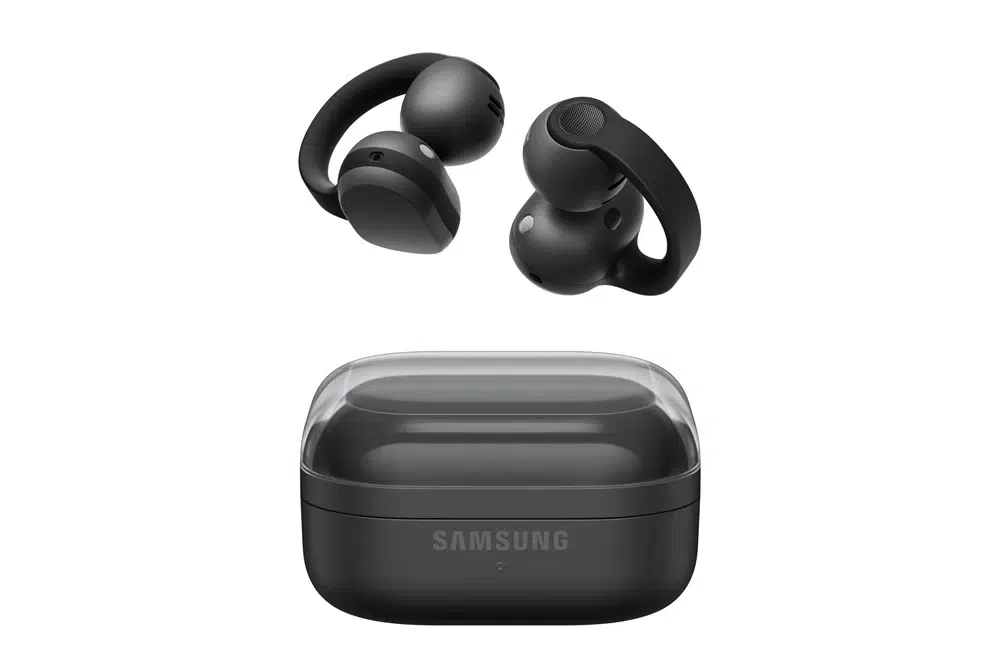
В наушниках Skullcandy Dime 3 нашли неприятную Bluetooth-уязвимость: модели на старой прошивке принимают сопряжение от чужого устройства без подтверждения владельца. Проблема уже закрыта в новой прошивке, но для купленных ранее экземпляров нормального пути обновления пока нет.
О проблеме предупредил координационный центр CERT/CC при Университете Карнеги — Меллона. Уязвимость затрагивает Dime 3 с прошивкой 1.0.0.28. CERT описал ее в бюллетене Vulnerability Note VU#859658, автором указали Боба Кемерера. Независимый исследователь Джейкоб Новак ранее опубликовал результаты проверки своего экземпляра в рассылке Full Disclosure.
Чужое устройство может привязаться к наушникам без запроса
Суть бага простая и от этого неприятная: Skullcandy Dime 3 на уязвимой прошивке принимают запрос Bluetooth-сопряжения от неизвестного устройства без нажатий, подтверждений и действий со стороны владельца.
После такого сопряжения связь становится постоянной. Владелец слышит голосовое уведомление new device paired, но уже после того, как наушники приняли новое устройство. Это не экран с кнопкой «Разрешить» на смартфоне. Это факт задним числом.
Для обычных TWS-наушников такой сценарий звучит почти абсурдно. Мы привыкли, что опасные баги живут где-то в роутерах, NAS и корпоративных VPN-шлюзах. Но современные наушники тоже маленькие компьютеры: чип, прошивка, микрофоны, профили Bluetooth и постоянная связь со смартфоном.
- Сорвать подключение: перебить нормальную связь владельца с наушниками.
- Перехватить воспроизведение: подключиться и управлять аудио через чужие Dime 3.
- Получить звук с микрофонов: слушать живой аудиопоток с гарнитуры.
Последний пункт и делает историю серьезнее обычного «кто-то включит вам музыку». Микрофоны в TWS часто висят в ухе часами: на работе, в транспорте, дома. Если гарнитура принимает чужое сопряжение без согласия, риск уже касается приватности.
Патч есть, но старые Dime 3 до него не добираются

Skullcandy закрыла уязвимость в прошивке 1.0.0.30, но обновление, судя по предупреждению CERT, попало в новые партии наушников. Для уже проданных Dime 3 с прошивкой 1.0.0.28 пользовательского способа обновиться не описали.
Это ключевая часть новости. Если у смартфона или ноутбука нашли дыру, производитель обычно раскатывает апдейт. Даже у наушников это уже нормальная практика: Apple недавно закрыла похожую проблему для Beats Studio Buds через прошивку. У бюджетных моделей такой роскоши часто нет.
С Dime 3 ситуация упирается в поддержку. CERT пишет, что не видит «consumer-accessible» метода обновления для старых устройств. Обзор Tom’s Guide также указывает, что у модели нет нормальной поддержки обновлений через фирменное приложение.
Для покупателя это неприятный урок. Дешевая гарнитура может звучать приемлемо и держать заряд. Но если производитель не заложил обновление прошивки, любая ошибка в Bluetooth-стеке остается с владельцем до замены устройства.
Корень проблемы — в чипах Airoha
Уязвимость получила идентификатор CVE-2025-20701. Ее не создала Skullcandy с нуля: баг входит в набор проблем Bluetooth-систем на чипе Airoha, о которых исследователи ERNW рассказали на конференции TROOPERS в Гейдельберге в июне 2025 года.
Bluetooth-идентификатор Dime 3 указывает Airoha как поставщика чипсета. Airoha принадлежит MediaTek и уже выпустила исправленный SDK для клиентов в июне 2025 года. Публичный бюллетень компания опубликовала в августе.
Оценки риска разошлись. MediaTek присвоила CVE-2025-20701 рейтинг 6,7. Программа обогащения данных CISA позже оценила проблему в 8,8 и отнесла ее к высокой категории. Для пользователя разница не академическая: низкая цена наушников не снижает ценность разговоров, которые могут попасть в микрофон.
Есть и технические ограничения. Атакующий должен находиться в нескольких метрах от жертвы, а Bluetooth на сопряженном смартфоне должен быть включен. Более тяжелые сценарии, вроде имитации гарнитуры для доступа к контактам, истории звонков или hands-free-командам, требуют цепочки с другими уязвимостями и высокой квалификации.
Практический минимум все равно неприятен: чужое устройство может закрепиться за наушниками, перебить подключение и получить доступ к микрофонам. Для Dime 3 с прошивкой 1.0.0.28 CERT пока не называет пользовательский способ перейти на исправленную версию 1.0.0.30.