Содержание
2,2 млн автомобилей могут оказаться уязвимы для атаки через Bluetooth из-за дилерских охранных систем KARR и SWDS. Проблему нашли исследователи Калифорнийского университета в Сан-Диего.
Речь не про штатную мультимедиа и не про бесключевой доступ от производителя. Уязвимость связана с противоугонными и трекинговыми устройствами, которые дилеры ставили на машины в Южной Калифорнии с 2017 года. Такие автомобили покупали через дилерские центры Honda, Toyota, Mazda, Ford и Jeep.
Формально зона риска начинается с Калифорнии. Но вторичный рынок быстро разносит машины по стране. Исследователи допускают, что часть автомобилей уже уехала в другие штаты США и даже в Японию.
Проблема в одинаковом ключе для охранных систем
Устройства KARR и SWDS, которые производит Acrisure, используют Bluetooth для связи с мобильным приложением. Через него владелец может управлять несколькими функциями автомобиля на небольшом расстоянии.
- Двери: приложение может запирать и отпирать автомобиль.
- Сигнал: система управляет клаксоном.
- Фары: приложение включает мигание головного света.
- Запуск: устройство может блокировать старт двигателя, если машина еще не заведена.

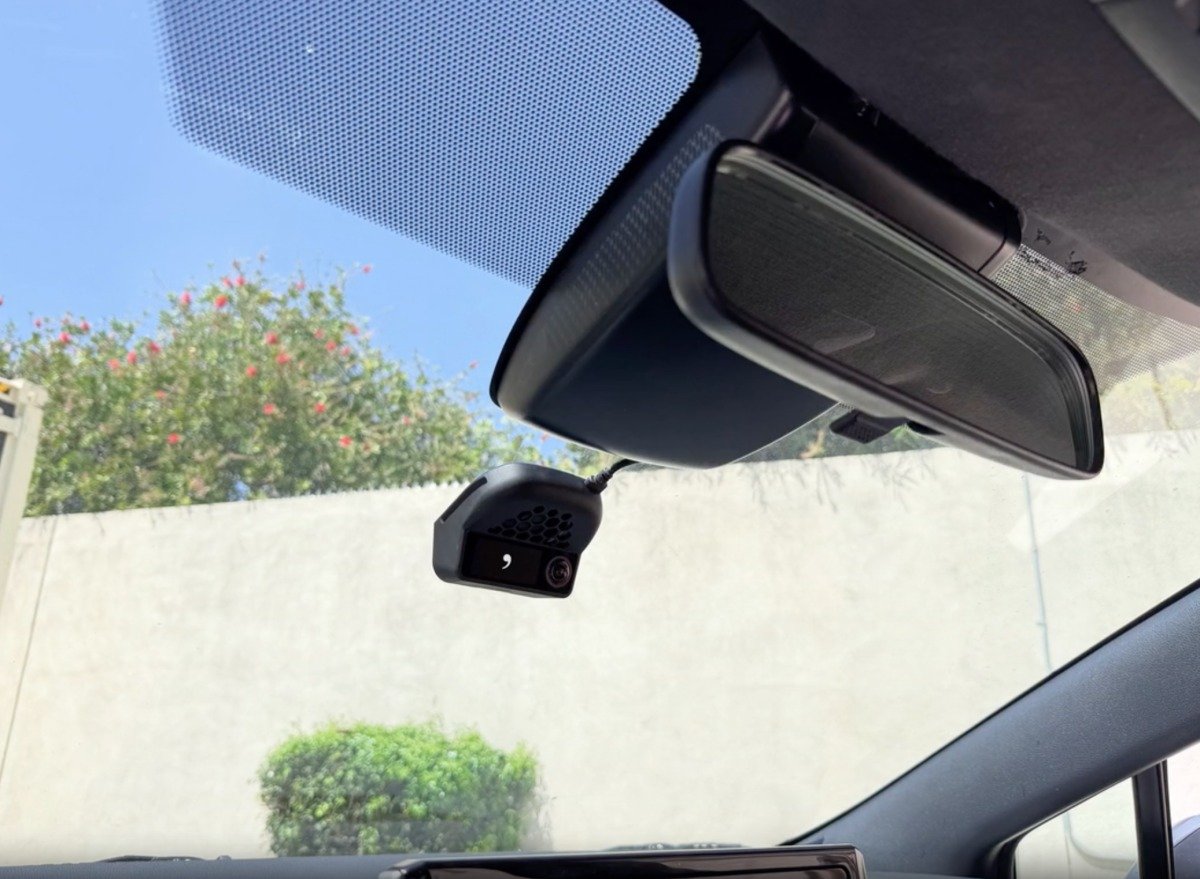
Сама идея знакомая: дилер ставит блок под панель, клеит метку на стекло и продает услугу как защиту от угона. В этой истории слабым местом стала реализация. Команда UCSD выяснила, что системы KARR используют один и тот же защищенный ключ.
Если такой ключ взломали один раз, под удар попадает не один автомобиль. Исследователи считают, что атака может работать против всех машин с таким же устройством. Для владельца это звучит неприятно: вор не разбивает стекло, а подключается по Bluetooth к блоку в салоне.
Соавтор работы Джерри Ю описал риск прямо: «Вместо того чтобы разбивать окно для доступа к машине, злоумышленники могут просто подключиться по Bluetooth к устройству внутри автомобиля и открыть двери».
Даже без подписки устройство остается в машине
Отдельная проблема — система не исчезает, если покупатель не платит за приложение или подписку. Железо все равно стоит под приборной панелью. И оно сохраняет доступ к дверям, зажиганию, клаксону и фарам.
Исследователи нашли еще один неприятный слой. В открытом доступе оказалась база данных с информацией обо всех автомобилях, где стоит такая охранная система. В сыром виде это уже похоже не на локальную ошибку, а на сбой в подходе к безопасности подключенных автомобилей.
Опознать часть машин можно по наклейке KARR-SWDS на водительском боковом стекле. Сам блок обычно стоит под приборной панелью. Но это не тот случай, где достаточно нажать одну кнопку и отключить риск.
«Удалить эти устройства непросто, — сказал соавтор работы и аспирант UCSD Ибо Вэй. — Нужно вскрыть приборную панель, разрезать и заново соединять провода, которые глубоко связаны с компьютерами автомобиля и системой зажигания».
Поменять защищенный ключ владельцы не могут. Отключить Bluetooth штатным способом тоже нельзя. Для автомобильной электроники это особенно болезненная комбинация: устройство физически врезано в машину, но его безопасность зависит от общей настройки, одинаковой для большого парка.
KARR уже выпустила обновление прошивки
KARR заявила медиа, что проблема затрагивает только автомобили с определенными Bluetooth-компонентами. Компания уже выпустила обновление прошивки для KARR Security.
Полную исследовательскую работу команда Калифорнийского университета в Сан-Диего планирует опубликовать в августе 2026 года. Пока подтвержденный масштаб риска — 2,2 млн автомобилей, купленных у дилеров Южной Калифорнии с 2017 года.