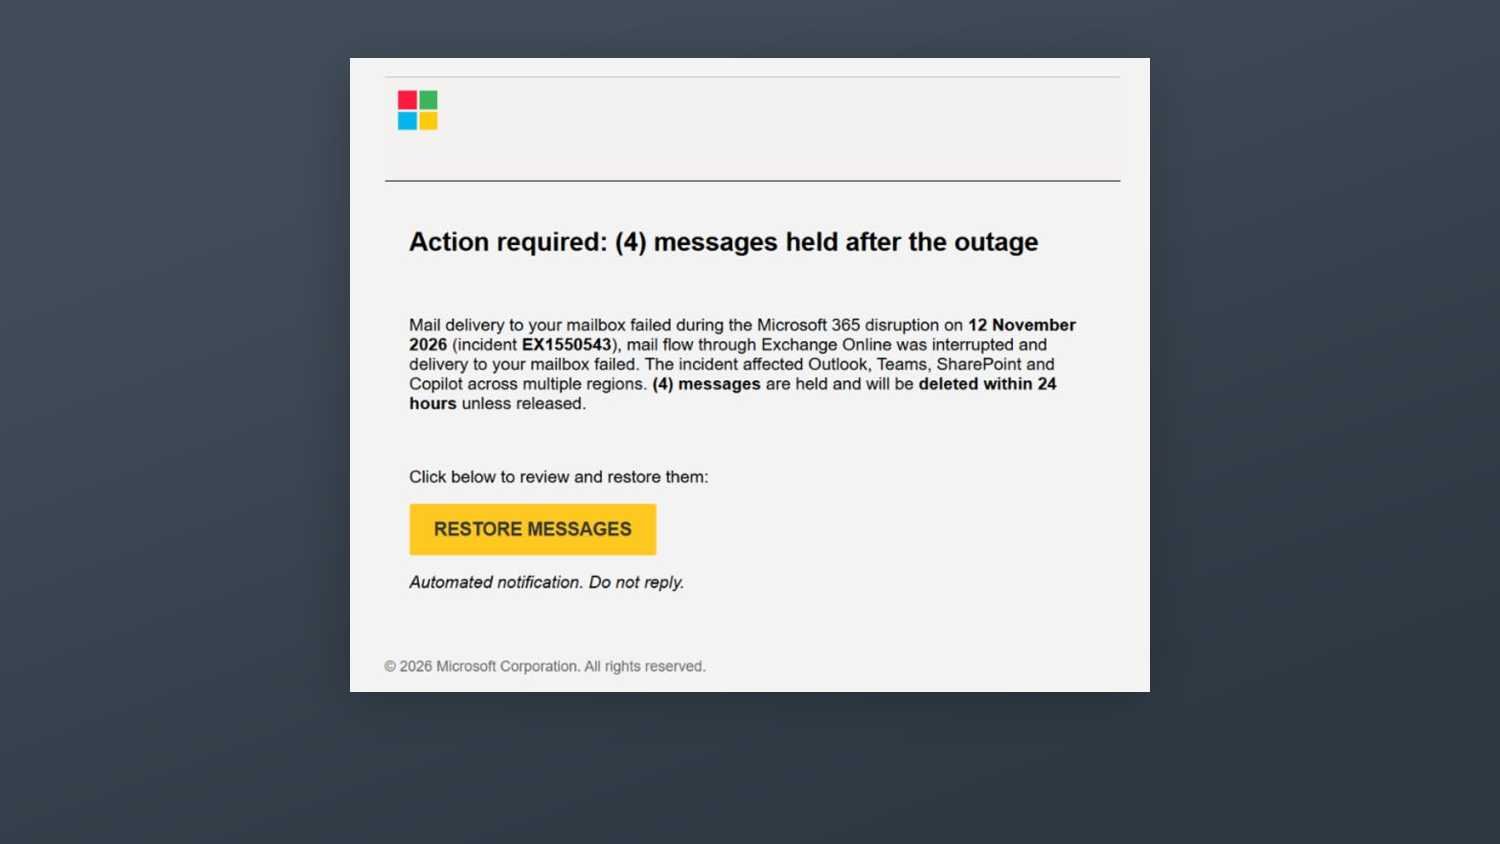
После сбоя Microsoft 365 12 ноября пользователям начали приходить поддельные уведомления о задержанных письмах. Как сообщает Microsoft Threat Intelligence, в них предлагают перейти по ссылке и «восстановить» сообщения, иначе те якобы будут удалены через 24 часа.
Чтобы письмо выглядело достовернее, мошенники указывают настоящий номер инцидента EX1550543, связанного со сбоем Exchange Online. Тема начинается со слова «Outage», за которым следует код из шести символов, а имя отправителя подстраивают под организацию получателя. Microsoft выявила три домена отправителей: moments-notice.com, planetmaison.com и newbooker.com.
Microsoft рассматривает рассылку как фишинговую атаку, возможно направленную на получение учётных данных. Подтверждений кражи паролей или установки вредоносного ПО у компании пока нет. Ранее Microsoft сообщала, что обработала письма, задержавшиеся во время сбоя.
Проверять состояние сервисов Microsoft советует через центр администрирования Microsoft 365, а пользователям без прав администратора — через общедоступную страницу статуса. Переходить по ссылке из неожиданного письма с требованием восстановить сообщения не стоит.
Источники: pcworld.com, pcworld.com.